کلیات
استاکسنت یک بدافزار رایانهای است که اولینبار در تاریخ ۱۳ ژوئیه ۲۰۱۰ توسط ضدویروسویبیای۳۲ شناسایی شد. این بدافزار با استفاده از نقص امنیتی موجود در میانبرهای ویندوز، با آلوده کردن رایانههای کاربران صنعتی، فایلهای با قالب اسکادا که مربوط به نرمافزارهای WinCC و PCS۷ شرکت زیمنس میباشد را جمعآوری کرده و به یک سرور خاص ارسال میکند.
فعالیت علیه انرژی هسته ای ایران
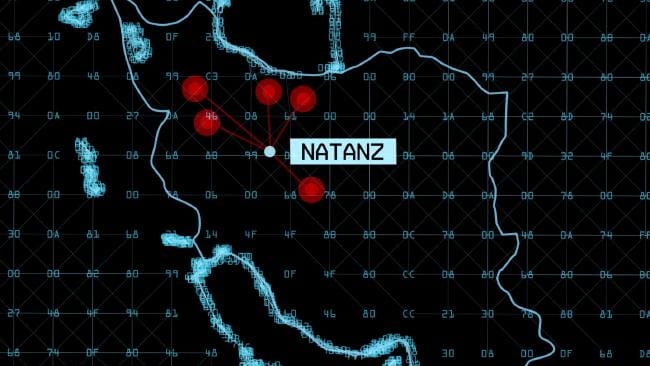
براساس نظر کارشناسان شرکت سیمانتک، این بدافزار به دنبال خرابکاری در تأسیسات غنیسازی اورانیوم نطنز بودهاست. در اواخر ماه مه ۲۰۱۲ رسانههای آمریکایی اعلام کردند که استاکسنت مستقیماً به دستور اوباما رئیسجمهور آمریکا طراحی، ساخته و راه اندازی شده است. اگرچه در همان زمان احتمال این میرفت که آمریکا تنها عامل سازنده نباشد.
تولیدکنندگان غیرمستقیم
در تاریخ ۷ ژوئیه سال ۲۰۱۳ میلادی، ادوارد اسنودن در مصاحبهای با در اشپیگل اعلام کرد این بدافزار با همکاری مشترک آژانس امنیت ملی ایالات متحده آمریکاو اسرائیل ساخته شدهاست.
در سال ۲۰۱۶ میلادیالکس گیبنی مستندی به نام روزهای صفر در مورد استاکسنت منتشر کرد که در آن این ویروس محصول مشترک ایالات متحده آمریکا و واحد ۸۲۰۰ ارتش اسرائیل معرفی شدهاست.
زمان و هدف انتشار
این بدافزار در اواسط تیرماه ۱۳۸۹ در سراسر جهان برای نابودی تأسیسات اتمی بوشهر انتشار یافت. نخستین بار توسط کارشناس کامپیوتری ایرانی در مشهد که نمایندگی آنتی ویروس بلاروسی، ویبیای ۳۲ در این شهر را داشت متوجه وجود ویروسی شد که هدف آن سامانههای هدایتگر تأسیسات صنعت هستهای با سیستم عامل ویندوز است. کارشناسان معتقدند طراحان این بدافزار یک منطقه جغرافیایی خاص را مدنظر داشتهاند و طبق گزارش مجله Business week هدف از طراحی این بدافزار دستیابی به اطلاعات صنعتی ایران است.
روزنامه نیویورک تایمز در تاریخ ۱۶ ژانویه ۲۰۱۱ میلادی، در مقالهای مدعی شد که «اسرائیل استاکسنت را در مرکز اتمی دیمونا و بر روی سانتریفیوژهای مشابهای که ایران از آنها در تاسیسات غنیسازی اورانیوم نطنز استفاده میکند، با موفقیت آزمایش کردهبود».
این در حالی است که دولت اسرائیل یا دولت آمریکا بهطور رسمی دستداشتن در انتشار استاکسنت را تأیید نکردهاند.
واکنش ایران
وزیر ارتباطات ایران در آبان ۱۳۸۹ اعلام کرد که رایانههای آلوده شده به این ویروس شناسایی و در مرحله پاکسازی قرار دارند. وی همچنین اظهار کرد که منشاء ورود این ویروس به ایران نه از طریق شبکه اینترنت بلکه از طریق حافظههای جانبی بوده که افرادی از خارج از کشور به ایران آورده و بدون بررسی لازم به کامپیوترهای در داخل ایران متصل کردهاند.
منشأ ورود ویروس به ایران
هفتهنامه اشپیگل در مقالهای این احتمال را مطرح کردهاست که این ویروس ناخواسته توسط کارشناسان شرکت «اتم استروی اکسپورت» روسیه و به وسیله یک حافظه جانبی به رایانههای نیروگاه اتمی بوشهر منتقل شدهاست.
کشورهای آسیبدیده
یک مطالعه درباره گسترش استاکسنت که توسط شرکت سیمانتک انجام گرفت، نشان داد که کشورهای آسیبدیده اصلی در روزهای اولیه انتشار ویروس، ایران، اندونزی و هند بودند.