


چرا اعتبار ششمین قدرت سایبری دنیا باید قربانی هکرهای سعودی شود؟
طی هفته های گذشته، بروز چندین حمله هکری به وب سایت های دولتی در ایران از سوی چند تیم مختلف هکری ـ که مهمترین آنها یک گروه هکری سعودی بودند ـ منجر به آن شد که یکباره و برای اولین بار یک شوک سایبری به کشور وارد شود؛ شوکی که البته دیر یا زود باید وارد می شد و چه بسا خیلی هم دیر وارد شد تا پرسش های اساسی پیش روی افکار عمومی و مسئولان قرار بگیرد از جمله آنکه چرا ششمین قدرت سایبری دنیا باید به سادگی قربانی هکرهای سعودی شود؟
به گزارش «تابناک» سلسله حملات سایبری که با حمله به وب سایت مرکز آمار کشور شروع شد و تا هک وب سایت های وابسته به وزارت خارجه نیز ادامه پیدا کرد، به رغم آنکه شاید تبعات امنیتی حساسی را نیز به دنبال نداشت ـ از جمله سرقت اطلاعات حساس ـ اما در نوع خود جالب توجه بود و منجر به آن شد که نیاز به بازبینی ساختارهای دفاع سایبری کشور از نو و به شکلی اساسی مطرح شود.
این روزها البته هک شدن وب سایت ها و دامنه ها و سرقت اطلاعات، تقریبا به موضوعی عادی و روزانه تبدیل شده است و هیچ نهادی و هیچ کشوری در دنیا از شر آسیب هکرها و حملات سایبری در امان نیست. در جایی که شبکه های بزرگ اجتماعی نظیر لینکدین مورد حمله سایبری واقع و حتی مدیر عامل فیسبوک یعنی مارک زاکربرگ، شخصا قربانی حمله سایبری و سرقت اطلاعات توسط هکرها می شود، نمی توان موضوع هک شدن وب سایت های ایرانی را موضوع حیثیتی به شمار آورد.
اما موضوع هک شدن وب سایت های ایرانی از یک جهت بسیار حائز اهمیت است. در حال حاضر ایران، یکی از قدرتمندترین کشورها در حوزه سایبری شناخته می شود و قدرت هکرهای ایرانی به قدری بالاست که زیرساخت های بسیاری از کشورها حتی ایالات متحده نیز بنا به گزارش ها در مواردی تحت کنترل نیروهای سایبری ایران درآمده است.
زمانی که روزنامه فایننشیال تایمز ایران را ششمین قدرت بزرگ سایبری در دنیا قلمداد می کند و مثال های فراوانی از قدرت نمایی ایران هم در بحث دفاع و هم در بحث تهاجم سایبری شاهد می آورد، در این زمان است که موضوع هک شدن وب سایت های حاکمیتی در ایران، تبدیل به یک موضوع حیثیتی می شود.
طی یک هفته گذشته، تفاسیر و تعابیر زیادی در مورد این اتفاقات به دست داده شده. عده ای از رسانه ها سعی کردند تا با به رخ کشیدن قدرت سایبری ایران، سعودی ها و مقامات این کشور را با تهدیدهای در لفافه مواجه کنند و عده ای دیگر هم با بردن مسأله به حاشیه وزارت ارتباطات و به ویژه مرکز ماهر را به عنوان چشم سایبری این وزارت خانه شماتت کرده و از این فرصت برای حمله ای دیگر به دولت استفاده کردند.
در عین حال مقامات مختلف ذیربط نیز در این مورد واکنش نشان داده و از پلیس فتا تا سازمان پدافند غیر عامل کشور رویکردهای متفاوتی را در این زمینه اتخاذ کردند؛ اما واقعیت این است که هک شدن وب سایت های دولتی و حاکمیتی در ایران از یک موضوع ریشه ای نشأت گرفته که عمیقا در فرهنگ اینترنتی و تکنولوژیک همه ما – اعم از کاربران به شکل انفرادی تا نهادهای بزرگ – ریشه دارد.
پرسش اساسی این است، در جایی که قدرت سایبری و اشراف اطلاعاتی ما به حدی است که ما را در رده ششم قدرت های برتر دنیا در حوزه سایبری قرار می دهند، چگونه است که وب سایت های حاکمیتی ما هنوز از ابتدائیات امنیت و محافظت به قدری دور هستند که به راحتی با هک از نوع Defacement مواجه می شوند؟ چگونه است که هنوز هم در بسیاری از نهادهای مهم کشور از سیستم عامل های منسوخ و بدون پشتیبانی نظیر ویندوز XP استفاده می شود؟ چگونه است که با وجود چندین و چند سازمان و نهاد موازی که هر کدام خود را متولی بحث امنیت سایبری در کشور می دانند و بودجه های کلان نیزدارند، باید وب سایت های دولتی نه یکبار بلکه یکی پس از دیگری در یک هفته مورد حمله قرار بگیرند و هیچ نهادی هم توضیح مشخصی در مورد آن نداشته باشد.
بدون شک، بی توجهی به موضوع ابتدایی ترین اقدامات حفاظتی و امنیتی در وب سایت های مورد حمله واقع شده، از اصلی ترین دلایل این اتفاقات ناخوشایند بوده است؛ موضوعی که مرکز ماهر در اطلاعیه اخیر خود به روشنی از آن یاد کرده است.
اطلاعیه ای که مرکز ماهر منتشر کرده به این شرح است:
با توجه به حملات چند روز اخیر به بعضی از وب سایت های عمومی که بیشتر آنها از نسخه های بروز نشده و آسیب پذیر سامانه های مدیریت محتوا استفاده کرده اند، اعمال بعضی از رویه های اولیه و پایه امنیتی می توانست از حوادث رخ داده جلوگیری کند.
مرکز ماهر به عنوان یک نهاد تخصصی و مرجع در کشور، به دور از اطلاع رسانی های شتابزده، ضمن تماس با مراکز و سایت های مورد حمله واقع شده و اعلام آمادگی برای ارائه مشورت های فنی، هماهنگی های لازم را در سطح ملی و حوزه بین المللی بخصوص مراکز CERT کشورهای عربی که محتمل است منابع آنها مورد سوء استفاده هکرها واقع شده باشد، به عمل آورده و همچنان در حال پیگیری موضوع در ابعاد مختلف است.
از این روی با توجه به تحلیل ها و جمع بندی های صورت گرفته، مرکز ماهر اعلام کرد:
۱- کلیه سازمان ها و شرکت های متصل به سامانه تعاملی امن مرکز ماهر، برای دریافت بسته اجرایی فوری برای امن سازی پایه که بنا بر تجربیات و تحلیل های حملات صورت گرفته، تهیه شده است، به سامانه تعاملی مراجعه کنند.
۲- در این زمینه، کلیه مراکز و سازمان ها که به رغم اطلاع رسانی های قبلی، هنوز به سامانه تعاملی متصل نشده اند، باید هرچه سریع تر نسبت به عضویت اقدام کنند.
۳- به زودی گزارشی از نحوه همکاری دستگاه ها با مرکز ماهر در زمینه استفاده از راهنمایی ها و هشدارهای ارائه شده و میزان تعامل آنها در هنگام حوادث و رخدادهای امنیتی، به نهادهای مرجع ارائه خواهد شد.
نهادینگی فرهنگ بیخیالی امنیتی در کشور
به خوبی از متن اطلاعیه مرکز ماهر مشخص است که وب سایت های هک شده از سامانه های بروز نشده استفاده کرده اند که جای سؤال دارد که چرا؟ چرا سامانه هایی به اهمیت مرکز آمار و سازمان ثبت اسناد و وب سایت های وزارت خارجه باید تا این حد بی اهمیت باشند که حتی در مورد به روزرسانی آنها نیز سهل انگاری صورت بگیرد. چه کسی یا چه کسانی مسئول این سهل انگاری هستند؟
باز هم این همه نکته نیست. خوب که نگاه کنیم، می بینیم که این نوع از بی خیالی در فرهنگ سایبری ما نهادینه است. تجربه ثابت کرده است که کاربران ایرانی به هیچ وجه موضوع امنیت اطالاعات در فضای سایبری را جدی نمی گیرند. تا جایی که گویا حتی سرقت اطلاعات پست الکترونیک آنها – معمولا با این توجیه که: مگر ما چه اطلاعاتی در ایمیل خود داریم؟! – برای ایشان اهمیتی ندارد!
این نوع نگاه زمانی که در رده های نهادی و سازمانی بالاتر دنبال شود، نتیجه آن بیشمار وب سایت های آسیب پذیر حاکمیتی و به راحتی قابل هک، میلیاردها ریال هزینه برای عملی کردن پروژه هایی نظیر شبکه ملی بدون نتیجه مقبول و منطقی، تلاش های نافرجام برای توسل به ابزارهایی نظیر فیلترینگ بدون توجه به الزامات ریشه یابی مسأله محتوا در اینترنت و مانند آن است. ما دچار بیخیالی امنیتی در فرهنگ اینترنتی خود هستیم و رویکردهای بزن و برو ما در این حوزه به خوبی نشان می دهد که این بی خیالی نهادینه شده است.
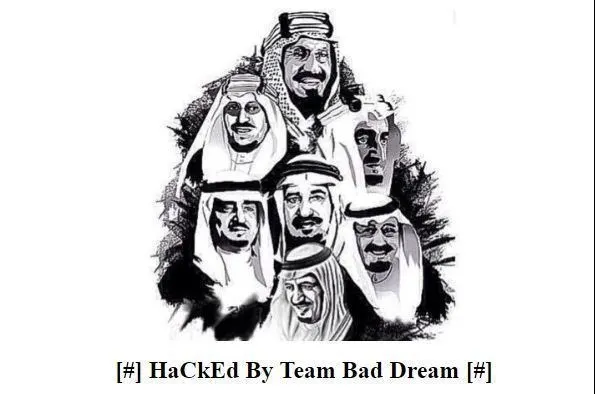
واقعیت آن است که هک شدن وبسایت های دولتی در ایران، به هیچ وجه نشان از قدرت هکرهای سعودی ندارد. واقعیت آن است که شواهد نشان می دهد که شرایط امنیتی اکثریت قریب به اتفاق سایت های حاکمیتی به گونه ای است که مبتدی ترین هکرها نیز قادر به بازی و سرگرمی با آنها هستند. واقعیت آن است که ششمین قدرت بزرگ سایبری در دنیا، هنوز از ابتدایی ترین ابتدائیات دفاع سایبری فاصله ای بزرگ دارد و این واقعیات به خوبی نشان می دهد که چرا باید وب سایت های ما به راحتی یکی پس از دیگری سقوط کنند.
 افزودن تابناک به منابع ترجیحی گوگل
تابناک را در شبکه های اجتماعی دنبال کنید
نظرات بینندگان
اینکه دلم خوش است که نامم کبوتر حرم است به همین نکته که مارا ششمین قدرت سایبری جهان بنامند کافی است؟!
وقتی تو ایران بخوای کارای امنیتی بکنی ، هزار جور اما و اگر داره ، چه توقعی هستش
بعدهم من به عنوان یه برنامه نویسی که خودم هک و امنیت شبکه کار کردم می گم ، خیلی از بچه های برنامه نویس یا امنیت داده ها و تولید نرم افزار رو بلد نیستند ، یا اگه هم بلد هستند ، به خاطر زمانبر بودن روال پیاده سازی و عدم هزینه کرد کارفرما در قبال این ماجرا ، برای کم کردن هزینه های تولید نرم افزار به سمت امن سازی اطلاعات و نرم افزار نمی روند
نمونه اون وبسایتهای دولتی و غیر دولتی هستند که از نرم افزار های Open source مثل جوملا و ... استفاده می کنند که در اکثر مواقع بروز هم نیستند .
بعید میدونم مهاجمان سعودی باشن احتمالا اجیر شده از کشورهای دیگه هستن
ما شاید ششمین قدرت تهاجمی باشیم ولی از نظر دانش، مخصوصا دانش امنیتی جایی در میان بزرگان این صنعت نداریم
ششمین قدرت سایبری؟؟
از شما بعید بود تابناک..واقعاً بعید بود
معیار سنجش چی بوده؟؟ کدوم برنامه رو کارشناسان انفورماتیک ایرانی نوشتن؟؟
به یقین بیستم هم نیستیم چه برسه ششم
پر ادعا و احساساتی هستیم
شهاب 3 میسازیم
ولی پراید هنوز قربانی میگیره.
خودگویی و خود خندی عجب مرد هنرمندی!
کی گفته ما ششمین قدرت سایبری جهان هستیم؟
علتش مشخصه...
وقتی هکرهای ایرانی را زندان میندازن به جرم یک دیفیس ساده یا نصب نرم افزار wireshark روی کامپیوتر شخصی را ابزار شنود قاضی تلقی میکنه و..... نباید انتظار داشته باشین خودی ها تست امنیت انجام بدن ، خب اینم نتیجه اش میشه ، غریبه میاد هکتون میکنه آبروتون را میبره ...
دوستان عزیز استحضار دارید که اکثر سیستمهای فن آوری استراتژیک هستند بایستی مسائل امنیتی آنها در سطح کلان توسط مدیران ارشد تامین شود .تا زمانی که در سازمانها پست معاونت فن آوری با مدرک تحصیلی مرتبط وجود نداشته باشد ، تا زمانی که با وجود این همه مهندس کامپیوتر در کشور کارشناسان حوزه فن آوری فارغ التحصیلان رشته های ادبیات فارسی - معارف اسلامی و سایر رشته های غیر مرتبط باشد نتیجه ای غیر از این نخواهیم داشت . باید جایگاه صنعت ITدر کشور ما مشخص شود همانطوریکه در دنیا مشخص شده است.تمام
باسلام،دوستان،جوانان،اهالی نظرونقد،کسانی که فکرمیکنید:اگه شمابودیدیه چیز دیگه ایی بود،وضعیت جور دیگه ایی میشد،اصلا"حقتون رو خوردندوگرنه ششمین نفر دنیا رو شماها تعیین میکردیدو.....
کلا ما متوهم هستیم ششمین قدرت برتر سایبری جهان .
ششم بودن ایران در کجا مطرح شده ؟!
همه چیز برمی گردد به نظام آموزشی
کلا این نظام آموزشی هدفش کنکور است نه آموزش
در ایران صنعتی به نام IT وجود واقعی ندارد، هندوستان تا قبل از انقلاب IT فقیر بود، در حالی که اکنون به یمن استفاده بهینه از آن، خود را غنی تر می پندارد. در ایران چند هزار تایی شرکت های کامپیوتری هستند که قوی ترینشان از کاسبهای صلا و نقره، ضعیفترند! صنعت IT باید نهادینه شود و اینقدر به آن حساسیتهای بی جا نداشته باشیم.
اگر ایران ششمین قدرت سایبری دنیاست پس با این وضعیت عربستان پنجمین قدرت سایبری است .
پیشنهاد میکنم،
دوستان تابناکی زحمت بکشند و یک دوره کتابخانی با عنوان
هنر جنگ، رو برای همه همکارانشون بگذارند.
بسیار مفید خواهد بود.
در حد همان سعودی هم نیستیم چه رسد به ششمین قدرت سایبری دنیا. در کدام رقابت این عنوان را به دست آوردید؟
پارتی بازی. استخدام افراد غیرحرفه ای. حقوق پایین برای متخصص. ضمنا شش صدمین کشور صحیح است.
ششمین قدرت هکری!!!!
لطیفه خوبی بود.
از سرعت اینترنت و گرانی آن و از سیستم بانکی آنلاین داخلی و بین المللی و سطح سواد کامپیوتری کارمندان و مقدار زمان تدریس و چگونگی تدریس کامپیوتر در مدارس و هک شدن کارتهای بانکی در خرید اینترنتی توسط هکرهای داخلی و....
معلومه قدرت چندم هستیم!!! اون یه چیز گفته شما جدی نگیر!!!
متاسفانه نويسنده مقاله هم يادچار توهم شده يا ميدونست كه چي داره مي نويسه و شايد هم نوعي سرگرم كردن خوانندگان باشه واگر نه ذكر ششمين قدرت سايبري دنيا در اين نوشته متاسفانه موجب كاهش اعتماد خوانندگان به سايت ارزشمند تابناك خواهد شد..حالا چگونه ما ششمين قدرت سايبري دنيا شديم وملاكي كه ذكر شده (اذعان يك روزنامه) واقعا تاسف بار هست...اين حمله كه گذشت واقعا مسولان مراقب باشند كه از افغانستان وپاكستان مارا آماج حملات سايبري قرار ندن...
مشکل از خودمونه زمانی که میگن شبکه ملی همه جبهه میگیرن ما تمام نیاز تبادل اطلاعاتمون از خارج تأمین میشه اونوقت انتظار داریم بلایی هم سرمون نیاد ، همه ما از شبکه های اجتماعی خارجی استفاده می کنیم همین تلگرام که خودمون اجازه هک کردن همه اطلاعاتمونو میدیم دیگه چه برسه به مراکز حساس کشورمون. هر جایی که خودمون بخوایم کاری بکنیم مانع پیشرفتش میشیم این شبکه ملی اگه راه اندازی بشه مشکلات سایبری که هیچ پیش نمی آد مشکلات اجتماعی که دامن گیر همه ماها بخصوص جوان ها شده هم پیش نمیاد
ششمین قدرت سایبری؟
بهترین جک امسال
موقعی که آمار آنطرفی ها خوب باشد قابل قبول است! مثلا ششمین قدرت سایبری!!!!
موقعی که بد باشد قابل استناد نیست! مثلا ضریب فقر و رشوه و اختلاس!!!!
من که نفهمیدم چطور شد؟!!!!
امید وارم توان برتر موشکی و بقیه ادعاهایمان هم در عمل اینگونه نباشه. که اگه باشه دوباره به یک بزنگاه تاریخی مثل قبل از حمله مغول رسیدیم.
کافیست یکبار وارد سایت الکسا بشین و موقعیت جغرافیایی بازدید کنندگان سایت های مثل gamil,google, yahoo,hotmail رو نگاه بندازین.. میبیند که اصلا اروپایی ها و حتی همین اعراب هم از اینها استفاده نمی کنند ، هر کشوری برای خودش باید سیستم عامل ، موتورجستجو ،سرور های ایمیل و غیره داشته باشه.. ما هیچ چی نداریم و اگر هم چیزی به اسم IT تو این مملکت هست به لطف نقض قوانین کپی رایت و کپی کردن نرم افزار ها هست.. ما هیچ رتبه ای در IT و امنیت در دنیا نداریم..هیچ..
تابناک جان بنده اصلا بنده اخر نوشتتو قبول ندارم ...ایران تو حوزه سایبری متخصص زیاد داره ....
اما در این موارد خاص که وبسایت ها دیفیس میشن دو دلیل داره:
1- کم اطلاعای ادمین های سازمان ها به مقوله امنیت ، اونم از نوع امنیت مرتبط به هک و آنتی هک...اکثر ادمین ادمین شبکه و ... هستن.
2- بی توجهی سازمان ها به قسمت آی تی و کم ارزش قایل شدن برای این بخش از سازمانشون...
در نتیجه اگر شرکتی مثل ماهر هشدار همنیتی به یک سازمان بده یا با تاخیر چند ماهه انجام میدن اون کارو یا اصلا انجام نمیدن!!!
در ضمن قابل ذکر که یه مقدار کسی که این مقاله رو نوشته یه مقدار اطلاعاتشو بالا ببره!!
90 درصد وبسایت های دولتی ما دارای امنیت بالایی هستن....گاهی اوقات CMS یا... دچار باگ جدیدی میشه که قابل سواستفاده هس..
که این موضوع برای همه کشورها هست و راه پیشگیری نداره و فقط درمانه!!!
روزانه تو امریکا بیش از 1000 سایت هک میشه از دولتیو غیر دولتی!!!
در صورتی آمریکا قدرت اوله سایبریه!!!!!!!!
توهمات پايان ناپذير تابناک....
بنده یک زمانی مسئول اخذ آزمون کارکنان دولت بودم آزمون Icdl درجه یک و دو ، چند نفر مانده بودند در اینکه چه امتحانی باید بدهند یکی گفت اسکل دیگری گفت اوسکل ... ما تا زمانی که کارهای مهم را فرمالیته برگزار می کنیم قصه همین است. مسئول بیسواد سعی میکند برای نرفتن آبروی خود و آشکار نشدن بیسوادی اش که اتفاقاً بر همگان روشن است کارهای مهم مرتبط با دانش روز را از جمله علم سایبری را به دست فراموشی بسپارد
از کجا میگین ششم دنیا هستیم؟ باز هم شعار و شعار وشعار؟
کلا مقصر احمدی نژاده از سه سال پیش تا قیامت
ما تو قدرت سایبری هیچی نیستیم. خرید باگ های نرم افزار ها از روسیه و چین و حمله به چهار تا مرکز، قدرت حساب نمی آد. اونایی می گن ما شیشم هستیم که دارن از پول دولتی تغذیه می شن و عملاً این جا حوزه ی خوبیه برای خرج کردن های بی حساب و کتاب و هیچی خروجی ندادن. آخرش خودمون به خودمون لقب قدرت ششم بدیم.
یک دانشجوی با هوش می تونه بزرگترین قدرت سایبری دنیا باشه.یک معنی دیگه قدرت سایبری یعنی داشتن دانش و تکنولوژی بالا و سرعت اینترنت هم یک شاخصه دیگه قدرت سایبری که در کشور ما بسیار پایینه.
میگن اطلاعات داخل کشور باشه چون امن هست. چرا؟
سئوالات ؟
سرور رو از کجا خریدن؟ ایرانیه !!!
فایروال ها رو از کجا خریدن؟ ایرانیه !!!
روتر رو از کجا خریدن ؟ ایرانیه !!!
پروتکل ها و استانداردها رو کی تعریف و مشخص کرده؟ ایرانی ها
و ...
وقتی همه چیز رو دیگران برای ما مشخص می کنند و امنیت یک سرور در داخل کشور رو بر اساس تاییدیه (سخت افزاری و نرم افزاری) شرکت های خارجی تعریف می کنیم. حالا سرور داخل یا خارج باشه چه فرقی داره
اولین بار نیست که مورد هک قرار می گیرند ، سایت اتمی ایران را فراموش کرده اید؟؟؟
بابا هک کردن سایت کار شاقی نیست خرجش یه فیک ایمیج هسش. اگر به دیتا بیس سایت دسترسی پیدا بکنند اون خطرناکه. پدافند هوایی ایران باید مواظب هک سیستم های یکپارچه دفاع هوایی باشه که یهو شوکه نشه!!!!
با سهل انگاران با جدیدت برخورد شود
جای تاسف است
قدرت هکر های ما در نفوذ بیشتر است تا در دفاع .
وقتی سامانه های وزارت کشور از سیستم های OpenSource استفاده میکند باید افرادی باشند که متخصص این نوع سیستم ها باشند تا وصله های امنیتی رو بروز کنند و حفره های امنیتی رو ببندند. و آشنا به ریز سیستم ها باشند.
صرفا با هک چند سایت نمیشه گفت ما قدرت سایبری هستیم . تیمی که حمله اش قوی باشه ، کافی نیست که اون رو پیروز میدان بشناسیم ، وقتی دروازه خالی است که میبازیم .
وقتی کارشناسان IT ما در ادارات دولتی فقط کارهای روتین رو انجام میدهند ، فکر میکنند یه فایروال بگیرند و چند تا کار جزئی انجام دهند همه چی حله ، اتفاقات بدتر هم ممکن است بیافتد.
آی تی کشور ما هنوز تو عصر آتاری و سگا هستش
بوی زد و بند میاد. پول کمی که قرار نیست گیر ماهر بیاد.
چه توهمی
برای خودتون نوشابه باز میکنین
ششمین قدرت سایبری!! چ
با سلام:
اولا کلمه به کار رفته در متن "علی رقم" میباشد که متاسفانه اشتباه میباشد .انتظار میرود اصلاح گردد.
دوما : بحث فناوری اطلاعات ومدیریت آن در سازمان ها وشرکت های دولتی به یک مسله فانتزی در حد برقراری اینترنت واتوماسیون اداری محدود شده .به دلیل بدنه کارشناسی خوب از مدیرانی که معمولا درسیستم جایی ندارند ومدرک مرتبط با فناوری اطلاعات رادارا نمیباشند را در مراکز فناوری اطلاعات اکثر شرکتها خصوصا در وزارت خانه های زیزبنایی گماشته میشوند که این امر باعث میشود این مراکز دچار روز مرگی ورفع نیازهای ابتدایی سازمانها باشد .
حالا این روزنامه فایننشیال تایمز یک غلطی کرد. شما چرا باور کردید.
مشکل اینه که خیلی از این سازمانها مانند قوه قضایه و ... یک سامانه مدیرت محتوا را از یک شرکت خصوصی با قیمتهای گذاف خریداری کرده اند و عموما اطلاعی از مجانی بودن و در دسترس بودن سامانه ای که خریداری کرده اند را ندارند
بلکه شرکت فروشنده با تغییر لباس سامانه های مجانی مثل .Net Nuke اقدام به فروش محصول مجانی کرده است
فقط وهم و خیال است که ایران شش مین قدرت سایبری است
امریکا
انگلیس
فرانسه
چین
روسیه
کره شمالی
کانادا
آلمان
و .................................
ایران در کدام لیست است
متاسفانه مدیران رده پایین ما دچار توهم و خود بزرگ بینی شده اند و این بسیار خطرناک است
فرانسه؟:))
شما یه جستجو راجع به امنیت سایبری یک کشوری مثل استونی بکن جواب دستت میاد!!!
گل گفتی
یعنی تو واقعا اینجوری حساب میکنی
چرا نداره ؟ برید به روند استخدام کارشناسان کامپیوتر یه نگاه بندازید !! وقتی برای استخدام اونها آزمون ادبیات و معارف اسلامی میگیرید همین میشه دیگه . وقتی که سازمانها حاضر نباشن برای آموزش کارشناسانشون هزینه کنن و اونها رو ارتقاء بدن همین میشه دیگه . وقتی با کارشناس کامپیوتری که مسئول سرور یا وب سایت هست و باید 24 ساعته حواسش به سرورش یا وب سایتش باشه مثل بقیه کارمندها رفتار میکنید و حقوق اداره کار میدید اونم مجبوره حواسش رو به چیزای دیگه جمع کنه و میشه این
احتمالا هندونه زیر بغل خود می زدیم تا حالا
ممكن زدن ليبل ششمين قدرت سايبري جهان به ايران پيش درآمد زدن اتهام خرابكاري سايبري به ايران و زمينه ي محاكمه ي چند نوجوان ايراني و تحت تعقيب قرار دادن آن ها توسط FBI باشه ( سناريوي از پيش طراحي شده )، البته نميشه منكر ضعف طراحي و خلل پذيري بسياري از سايت ها در ايران شد
اونوقت این عنوان ششمین قدرت برتر را از کجا اوردید شما
چه درامدی داره مرکز ماهر
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.