


17بازدید
۳۳
پس از استاکس نت؛
ویروس «دوکو» در کمین شبکههای دولتی ایران + تصویر
این ویروس که برای ایرانیان یادآور بدافرار استاکس نت است، از استاکس قویتر بوده، ولی به دلیل شباهت بسیار آن با استاکس نت، بسیاری از برنامههای امنیتی، قادر به شناسایی مستقل آن نبودند، کارشناسان امنیتی شبکه اکنون این کرم اینترنتی جدید را با نام «دوکو» شناسایی کردهاند که در دو مورد سیستمها و شبکههای ایران را هم آلوده کرده است. نقشه پراکندگی آن و شیوه کار آن هم جالب توجه است...
سرویس بینالملل ـ ویروس جدیدی به نام «دوکو» در محیطهای اینترنتی منتشره که به دلیل شباهت بسیار آن با کرم اینترنتی، بسیاری از برنامههای امنیتی قادر به شناسایی آن نبودند، اما کارشناسان امنیتی شبکه اکنون این کرم اینترنتی جدید را با نام دوکو شناسایی کردهاند که در دو مورد سیستمها و شبکههای ایران را هم آلوده کرده است.
به گزارش «تابناک»، «پی سی مگ» گزارش داده است که این ویروس از راه یک فایل متنی «ورد» از نرم افزارهای مایکروسافت گسترش یافته و اکنون متخصصان مایکروسافت به دنبال آن هستند که چگونگی گسترش این بدافزار را پیدا کنند.
بنا بر این گزارش، متخصصان شرکت امنیتی «سایمون تک» دریافتهاند که این ویروس در ماه آوریل پخش و گسترش یافته و نفوذ آن به درون شبکههای سازمانها بدین شکل است:
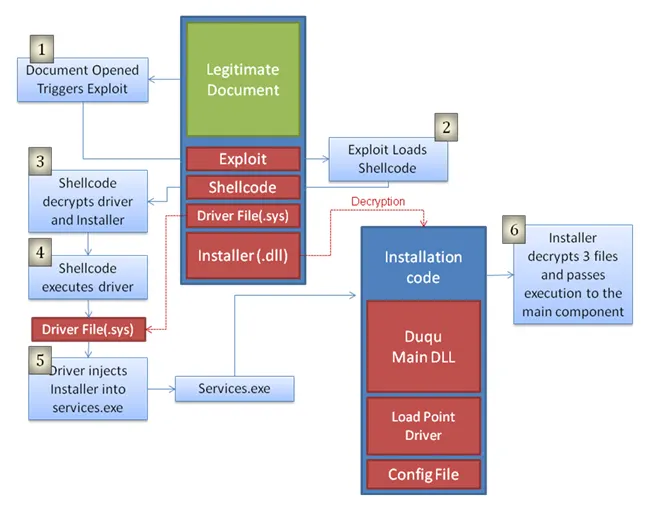
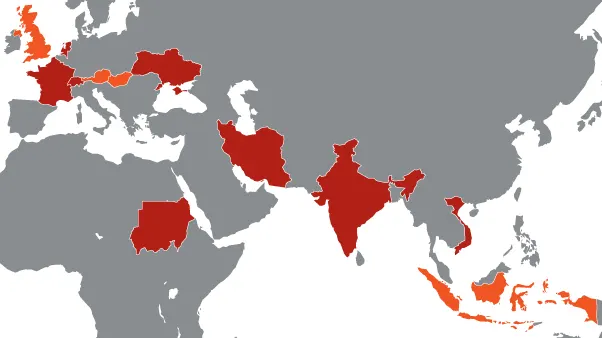
تاکنون این بدافزار به سازمانهایی در کشورهای جهان راه یافته که دو سازمان که آلوده شده اند در ایران هستند. همچنین کشورهای هند، سودان، ویتنام، فرانسه، سوئیس و... از دیگر کشورهایی هستند که برخی از سازمانهای این کشورها به این بدافزار آلوده شدهاند.
تصویر زیر پراکندگی کشورهایی را که این ویروس جدید به آنجا نفوذ کرده است، نشان میدهد:
به گزارش «تابناک»، «پی سی مگ» گزارش داده است که این ویروس از راه یک فایل متنی «ورد» از نرم افزارهای مایکروسافت گسترش یافته و اکنون متخصصان مایکروسافت به دنبال آن هستند که چگونگی گسترش این بدافزار را پیدا کنند.
بنا بر این گزارش، متخصصان شرکت امنیتی «سایمون تک» دریافتهاند که این ویروس در ماه آوریل پخش و گسترش یافته و نفوذ آن به درون شبکههای سازمانها بدین شکل است:
تاکنون این بدافزار به سازمانهایی در کشورهای جهان راه یافته که دو سازمان که آلوده شده اند در ایران هستند. همچنین کشورهای هند، سودان، ویتنام، فرانسه، سوئیس و... از دیگر کشورهایی هستند که برخی از سازمانهای این کشورها به این بدافزار آلوده شدهاند.
تصویر زیر پراکندگی کشورهایی را که این ویروس جدید به آنجا نفوذ کرده است، نشان میدهد:
 افزودن تابناک به منابع ترجیحی گوگل
تابناک را در شبکه های اجتماعی دنبال کنید
نظرات بینندگان
يه برنامه بريزيد اين آقا كه 30 مورد بالا رو كشف كرده كانديداي رياست جمهوري بشه تا ديگه هيچ گروه انحرافي بوجود نياد تازه اش هم هر كي خواب ببينه فردا صبح بره تعريف كنه كه امكان بالقوه .... را در خودش ازبين ببرونند.
تبريك مي گم
تابناک حداقل مینوشتی که این ویروس چه ویژگی هائی داره و باعث چه مشکلاتی برای سیستم میشه
بنام خدا وبا سلام
وقتی ایدئولوژی توحیدی نداشتی برای ماندن در این دنیای فانی دست به هر اقدام کثیفی خواهی زد.میگی نه ،به تاریخ روزگار نگاه کن!
مطمئنی که نتونست؟!
به نظر من کلا باید افراد از نرم افزار دیپ فریز استفاده کنند ، کار اين نرم افزار اين است که برخی درايو ها را به انتخاب مدير سيستم قفل ميکند و هر بار که ويندوز ری ست شود دوباره به همان حالتی بر مبگردد که در آخرین بار تنظيم شده است ، اين شکلی حتی در صورت الوده شدن یک سیستم پس از اولین ری استارت ویندوز ، ویروس نابود میشود
با این برنامه من دو سال و نیم است ویندوز عوض نکردم در حالیکه روزی حدود 14 ساعت به اینترنت وصلم و همه جور سایت و برنامه آلوده یا ویندوز خراب کنی را به راحتی تست و بررسی میکنم و با یک ری استارت همه چیز نو میشود
Deep Freeze
استارکس نه، اسپارتاکوس!!!
ای بابا شما واقعا رسانه۰ملی۰ هستین..
آن جوان 19-25 ساله بود که پروتکلssl را رمزگشایی کرده بود و امضای دیجیتالی را میتوانست کنترل کند را تا زمانی که داریم غمی نداریم.
برادر کجا همچین چیزی که میگی واقعیت داره ؟ من خودم تو یکی از این سازمانهام و میبینم که با سرور اصلی بارها به اینترنت وصل شدند ...
سلام : عجیب جنگ ومبارزه ای شروع شده که اخرش همه سر باخت وهیچ برنده ای نخواهد داشت !! وخدا رحم بر نوع بشر کند . ونوع بشر هم کوشش در مسیر صلح وصفا وعدالت !!!! اگر بگذارند!
خدا رو شکر تو بقیه زمینه ها شبیه انگلیس و فرانسه نیستیم
علاجش يه اله اكبر ومرگ بر آمريكاست
.
.
.
.
.
.
بیشترین شکل احتمال آلوده شدن کامپیوتر به ویروس و جاسوس :
.
.
.
هنگام مراجعه به .....
.
.
سایتهای غیر اخلاقی
.
.
سایتهایی که خدمات رایگان ( دانلود ) نرم افزار _ ویدئو _ موزیک .......ارائه میکنند
.
.
سایتهای خبری و سیاسی
.
.
بابا دانشمند خسته نشی با این همه تحلیل جدید و بی بدیلت؟ خیلی نبوغ و ابتکار داری یا بپا ندزنت
دو روز بعدش فایده نداره اگه عرضه دارن قبل تشخیص بدند.
اگر استاکس نت نتوانست کاری بکند به این علت بود که سربازان جبهه سایبر در ایران بی خیال نبودند هم این ها بودند که دهان صدام و استکبار را در جنگ هشت ساله کوبیدند.
شما چه ساده ای برادر
هر ویروسی واسه اهدافی طراحی میشه و طراحانش تا از عدم ردیابیش برای رسیدن به هدفش مطمئن نشن اون رو منتشر نمیکنن
قطعا کاری که قرار بوده استاکس انجام بده داده
و البته گینه بیسائو هم هست تنها نیستیم!
لطفاً الکی منفی ندید. یا اگه واقعاً مخالفین ایرادتون رو بیان کنید.
من این گزارش رو خوندم. واقعاً عالی و کامل بود.
غیر از باز کردن کامل کدها و روشهای ویروس محل ارسال آن که از هند بوده را نیز پیدا کرده.
دیدگاه خود را بنویسید
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.