
هشدار به همه کاربران و نهادهای امنیتی؛
صهیونیستها تنها با لمس لپتاپ شما، اطلاعات میدزدند؟!
دانشگاه تلآویو، پژوهشی انجام داده که دزدی اطلاعات را از کاربران به یک نسل جدید ارتقا داده است. در این نوع از دزدی اطلاعات، تنها کافی است که سارق دستگاه شما را لمس کند تا در آن واحد و به شکل Real-Time اطلاعات موجود در آن پردازش شده و همه رمزگذاریها شکسته شود.

داستان از این قرار است که نفوذ و رسوخ به درون یک رایانه به شکل عادی، نیازمند استفاده از حفرههای امنیتی موجود در آن دستگاه به وسیله هک کردن آن، یا اقدام به انجام حملات گسترده یا Brute Force Attack است. هیچ یک از اینها به سادگی و در زمان اندک شدنی نیست.
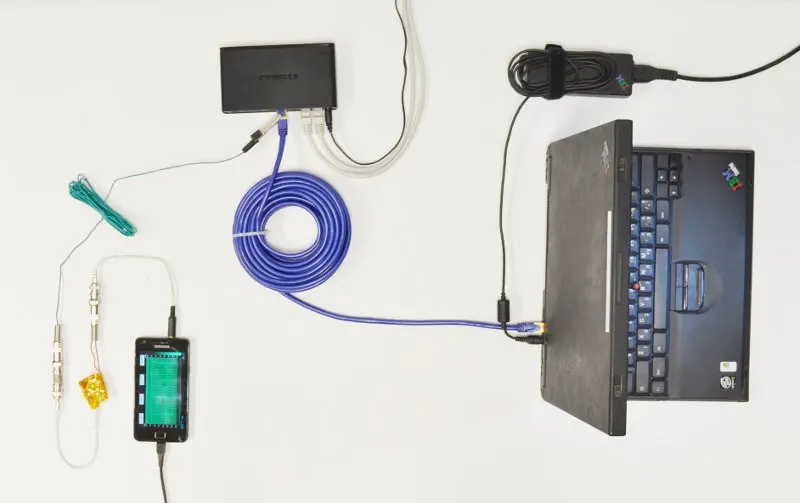
اما یک تیم در دانشگاه تلآویو راه جدیدی برای سرقت ساده اطلاعات از رایانهها کشف کردهاند. اگر در حالی که یک دستبند دیجیتالی مخصوص بر مچ خود دارید، یک رایانه یا لپتاپ را لمس کنید، توان ایجاد تغییرات در پتانسیل الکتریکی آن را خواهید داشت که خروجی آن افشا شدن اطلاعات و حتی رمزنگاریهای قدرتمندی مانند کدهای ۴۰۹۶ بیتی RSA است. حتی در برخی موارد، نیازی به لمس دستگاه هم نیست!
این تیم در توضیح روش جدید خود گفتهاند: روش حمله ما از متدهای جدید Side Channels استفاده میکند و بنا بر این ملاحظه است که پتانسیل الکتریکی زمینه در بسیاری از رایانهها بر مبنای روش محاسباتی در نوسان است. یک فرد هکر میتواند این سیگنال را با لمس اسکلت فلزی دستگاه اندازهگیری و بررسی کند.
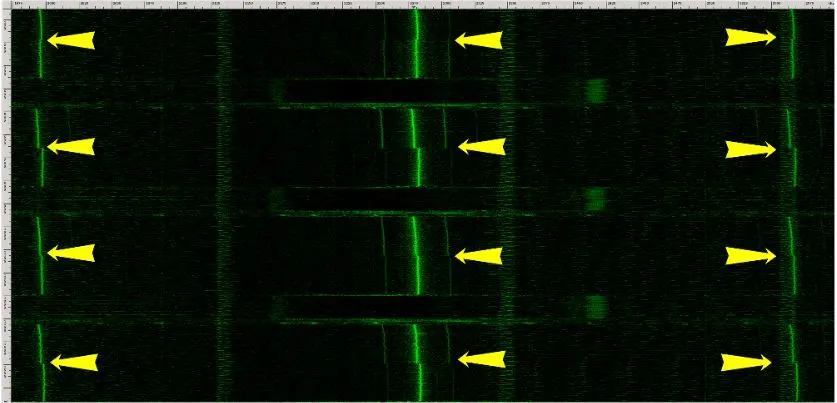
ایشان توضیح دادهاند: با این روش و با پردازشهای مناسب Crypanalysis موفق شدیم که کدهای رمزنگاری شده ۴۰۹۶ بیتی RSA و ۳۰۷۲ بیتی E۱Gamel را از لپتاپها بدزدیم. با استفاده از یک سیگنال معمول در حد ۲ MHz سرقت اطلاعات در عرض چند ثانیه امکان پذیر است و اگر این سیگنال به پایینترین حد خود، یعنی حدود ۴۰ KHz برسد، سرقت اطلاعات چند ساعت زمان لازم خواهد داشت.
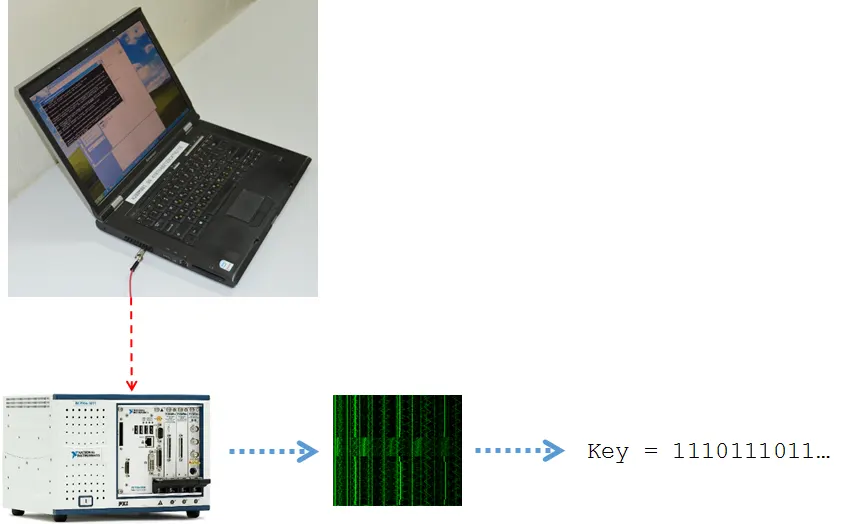
کافی است، این را در نظر آورید که اگر بیشتر کاربران عادی از رمزنگاری استفاده کنند، از کلیدهای نهایتا ۲۵۶ بیتی استفاده میکنند. این تیم اذعان کرده که به این روش توانسته اطلاعات رمزنگاری شده توسط نرمافزارهای GnuPG که متداولترین نرمافزارهای کاربردی رمزگذاری اطلاعات به شکل Open Source هستند را از مدلهای گوناگون لپتاپ استخراج و افشا کنند.
همان گونه که گفته شد، فرد سارق در این روش تنها کافی است، یک قسمت هادی از لپتاپ یا رایانه را لمس کند؛ اگر امکان دریافت سیگنالها با دست فراهم نباشد، یک قلم فلزی کوچک، میتواند نقش رسانا را به خوبی بازی کند.
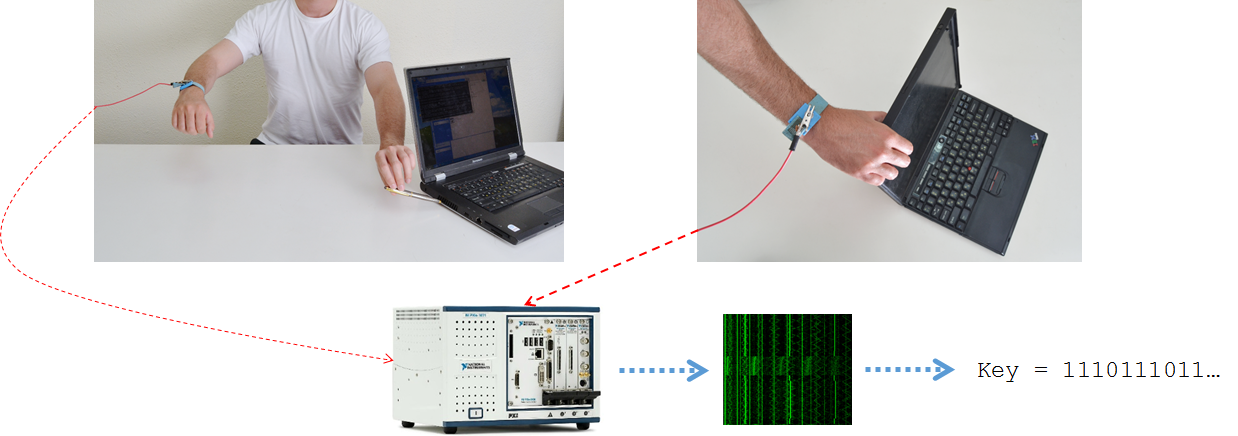
در واقع فرد سارق خود را در نزدیکی لپتاپ قرار میدهد و با لمس آن با دست خالی یا نهایتا یک قلم اطلاعات آن را میدزدد. آن گونه که گفته شده است، در حملات غیرانطباقی یا None-Adaptive استخراج هر بیت کد رمزگذاری شده، حدود یک ثانیه و در حملات انطباقی یا Adaptive استخراج هر بیت، چهار ثانیه زمان میبرد.
این امر به این معناست که در آینده نزدیک، حملات سایبری وارد یک نسل جدید شده و در نتیجه امنیت کاربران به شدت به خطر میافتد. به سادگی میتوان گفت، اگر این فنآوری به مرحله استفاده انبوه برسد، هیچ یک از روشهایی که تا کنون برای نگهداری از اطلاعات و بر پایه رمزگذاری آنها توصیه شده و میشود، به کار نخواهند آمد.
پیش از این، ادوارد اسنودن در خصوص رمزگذاری دادهها و اطلاعات به عنوان یک ضرورت اساسی در کار با اینترنت و رایانه بارها توصیه کرده بود. حال باید گفت، با ورود این نسل جدید از دزدی اطلاعات باید به فکر راههایی جدیدی برای نگهداری از دادهها بود.
میتوانید متن کامل گزارش منتشره از سوی این تیم هکر در دانشگاه تلآویو را در اینجا بخوانید.
 افزودن تابناک به منابع ترجیحی گوگل
تابناک را در شبکه های اجتماعی دنبال کنید
نظرات بینندگان
اوکی
اقا فقط زمانی می تونن رمز rsa رو بردارن که در حال رمز نگاری باشی را رمز گشایی . فقط همین
با گزینه دوم موافقم
پاد زهر آن خیلی ساده است
عایق الکتریسیته
یا ارسال نویز رو فرکانس جریان که باید هم فرکانس cpu باشد
من مهندس کامپیوتر و فوق دیپلم برق هستم و بهتون می گم که همش جفنگه . این چیزی که این میگه خواب و رویاست.
عجبا خوب جاسوس استخدام میکنن نمیان بگن که من اسرائیلیم اومدم دزدی اطلاعات
چون نسل جدید لپ تاپ هاشونو بفروشن. دروغه و فقط جنبه تبلیغاتی داره و گرنه هرگز بیان نمیشد.
لب تابم تحفه است که بخوان اطلاعاتشو کسی بدزده اوووووه انقدر مشکل داریم حالا نگران صهیونیستا باشیم
چرا گیر دادین به rsa
همه میدونن محاسبات کامپیوتر با سیگنال های 0 و 1 انجام میشه
حالا ظاهرا روشی پیدا کردن که به صورت فیزیکی با لمس کامپیوتر این کد ها قابل دزدیدن و پردازش هست
سرعت خیل پایینه یکم حساب کتاب کنی می فهمی!!!!
http://en.wikipedia.org/wiki/Side_channel_attack
و این جهت توضیحات مفهوم و چند مثال واقعی: http://www.cryptofails.com/post/70097430253/crypto-noobs-2-side-channel-attacks
به نظر من نمیشه با قطعیت گفت که همچین چیزی ممکن هست یا نیست، اما قطعا تمام داده های یک سیستم رو نمیشه با چنین روشی و سرعتی استخراج کرد، بلکه میشه با استفاده از این روش و با توجه به فعالیت های نرم افزاری سیستم، بخشی از داده هایی که اخیرا در حال استفاده بودن رو به دست آورد و با درصد خطای بالا اقدام به استخراج یا حدس زدن اطلاعاتی کرد که ممکن است حیاتی یا مهم باشند ...
اون چیزی که من از این مقاله برداشت کردم این بوده که ابتدا اطلاعات انتقال پیدا میکنن(به سرقت میره) و بعد رمزگشایی میشن، بنابر این ممکنه خیلی داده ها اضافه باشن..
به فرض چطور میخواد فقط با لمس قسمت رسانای لپ تاپ دقیقا به مکانی از حافظه مراجعه کنه که رمز در اون ذخیره شده؟!
اگه اینطور هم باشه باید از طریق لمس سیستم اول برنامه ای با الگوریتم آدرس دهی حافظه از دست جاسوس به سیستم انتقال پیدا کنه، که اینجا تناقض و پارادوکسش خودش رو نشون میده...
در هر حال روش قابل تاملی هست.
بر خلاف ali من با گفته هات موافقم، خودم دارم پروپوزال دکترامو می نویسم استادم بهم میگه یه چیزی بنویس مقاله خور باشه کاربردی و اینا رو ولش کن، در مورد قسمت دوم اره دیگه الان مسلمونا خودشون دارن خودشونو می کشن نیازی به جنگ با غریبه یا ساختن فیلم ضد اسلام هم نیست
نيازي به اين كار نيست. كافي است اطلاعات سنتر مركزي در آمريكا كه تمام اطلاعات هارد هاي جهان را در آن جا ذخيره دارند چك كنند و نمونه بردارند. هر كامپيوتري يك بار به اينترنت وصل شود تمام اطلاعات داخلش در مركز اطلاعات آمريكا ذخيره مي شود. و نتيجه هاي زيادي هم محققين آن كشور از بررسي اين اطلاعات به دست مي آورند.
دو تا موضوع اینجا با هم قاطی شده
یکی به دست اوردن اطلاعات از کامپیوتره
دوم رمز گشایی rsa
اولی به رشته برق ربط داره اونم اساتید برق باید بررسی کنن که می شه یا نمی شه البته به نظر بنده امکان داره
دومیش نرم افزاری هستش که اونم باید اساتید کامپیوتر بررسی کنن ولی به نظر بنده خیلی خنده داره ، رمز گشایی هیچ ربطی به دانلود فایل نداره اصلا من یه فایل رمز شده معمولی رو بدم به همین اقایون مخترع ، بیان فایلو باز کنن ، دانلود فایل از لبتاب پیشکش .
اتقاقاً با دستور زبان جدید همان فنآوری درست است!
فنآوری هم اشتباه است. درستش فناوری است، مثل جنگاوری. یک جستجو بکنید نظر فرهنگستان را در زمینه املای درست لغت فناوری می بینید.
بابا این که کاری نداره برای رفع این مشکل مثل بازی نون بیار کباب بر محکم بزن به روی دست کسی که لپ تاپتو لمس کرده همین...
اگر کمی اطلاعات هم بدست بیارند میتونند ازش برای دزدین به روشهای دیگه استفاده کنن
لازم نیست همون لحظه لپ تاپ رو تخلیه کنند
روش نرم افزاری نیست ظاهرا
الکترونیکی
دیدگاه خود را بنویسید
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.