


انجام یکی از پیچیده ترین حملات سایبری جهانی؛
آیا شما هم جزو قربانیان سرقت 2 میلیونی اطلاعات هستید؟
در یک حمله کم سابقه، هکرها موفق شدند از طریق یک بدافزار پیچیده، اطلاعات و گذرواژه حدود 2 میلیون کاربر را از وب سایتهای بزرگی همچون شبکه اجتماعی فیس بوک، جی میل و یاهو به سرقت ببرند. متاسفانه ایران جزو ده کشور اصلی است که هدف حمله این بد افزار قرار گرفته و اطلاعات افراد از آن به سرقت رفته است. آیا شما جزو قربانیان این حمله پیچیده هستید؟
 در یک حمله کم سابقه، هکرها موفق شدند از طریق
یک بدافزار پیچیده، اطلاعات و گذرواژه حدود 2 میلیون کاربر را از وب سایتهای بزرگی
همچون شبکه اجتماعی فیس بوک، جی میل و یاهو به سرقت ببرند. متاسفانه ایران جزو ده
کشور اصلی است که هدف حمله این بد افزار قرار گرفته و اطلاعات افراد از آن به سرقت
رفته است. آیا شما جزو قربانیان این حمله پیچیده هستید؟
به گزارش «تابناک» محققان موسسه امنیتی Trustwave's SpiderLabs روز گذشته از یک حمله پیچیده سایبری پرده برداشتند که به گفته آنها، بر اساس آن هکرها موفق شده اند از طریق به کار گیری یک بد افزار بسیار پیچیده، اطلاعات بیش از دو میلیون کاربر را که شامل حسابهای کاربری و گذرواژه های فیس بوک و جی میل میشده است، به سرقت ببرند.
این بد افزار که یک بات نت با نام Pony بوده است موفق شده است در یک حمله تکان دهنده در حجم وسیع اطلاعات سری 1 میلیون و 580 هزار وب سایت، 320 هزار حساب کاربری ایمیل (جی میل و یاهو)، 41 هزار حساب کاربری FTP، 3 هزار گذرواژه کنترل شبکه و 3 هزار گذرواژه برنامه های تحت شبکه را به سرقت ببرد.
محققان Trustwave موفق شده اند که با کشف و دسترسی به کد این
بات نت، اطلاعات حمله مورد نظر را تحلیل و بررسی نمایند که طی این تجزیه و تحلیل
به موارد جالب توجهی برخورد کرده اند که در وب لاگ این موسسه منتشر شده است. اینجا.
بر اساس گزارش منتشر شده در این وب لاگ، نکته جالب توجه در خصوص این بد افزار، این است که بر خلاف پدران خود، که اغلب از تکنیک "بزن و فرار کن" استفاده میکرده و به حداقل دستاوردها بسنده میکردند، این نمونه جدید در کار خود بسیار جدی و پر اشتها بوده است. به گونه ای که تحلیل فعالیت روزانه این بدافزار نشان دهنده این امر است که این نمونه یکی از پر تحرک ترین بدافزارهای سرقت اطلاعات بوده است:
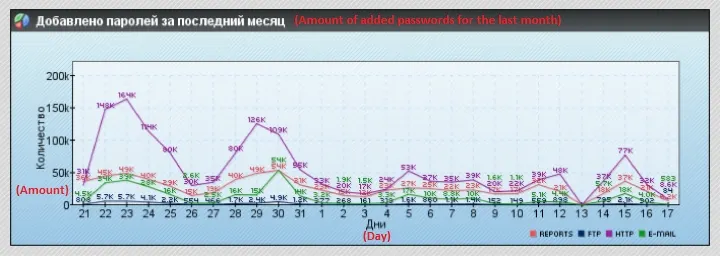
گذرواژه های سرقت شده توسط بد افزار طی یک روز
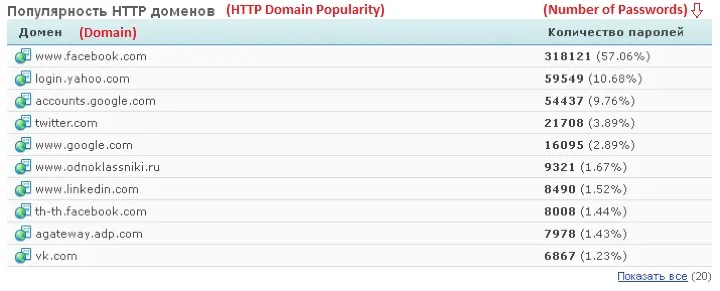
همچنین همانگونه که انتظار میرود، بزرگترین اهداف این بدافزار را شبکه اجتماعی فیس بوک و حسابهای کاربری جی میل و یاهو تشکیل داده است. در راس اهداف به ترتیب، فیس بوک، یاهو، جی میل و توییتر قرار دارند. همچنین دو شبکه اجتماعی بزرگ روسیه یعنی vk.com و odnoklassniki.ru جزو اهداف اصلی این بدافزار بوده اند:
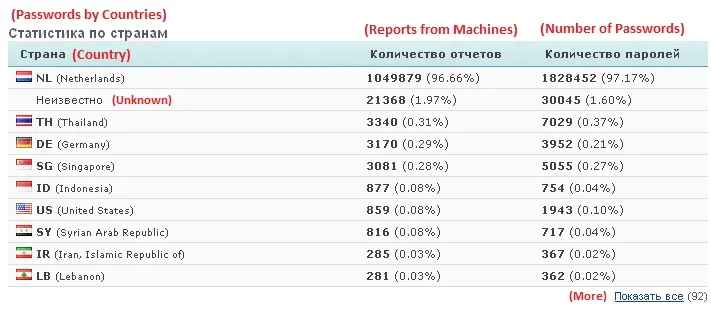
اما با نگاهی به موقعیت جغرافیایی حملات صورت گرفته از سوی این بد افزار، متاسفانه متوجه میشویم که ایران یکی از ده هدف اصلی آن بوده است. اما نکته مهمتر از آن این است که کشور هلند در راس اهداف این بدافزار بوده است. به باور محققان موسسه Trustwave این امر ناشی از آن است که بسیاری از سرورهای مربوط به خدمات Proxy و VPN در این کشور مستقر هستند و در نتیجه تحلیل IP قربانیان، منجر به قرار گرفتن کشور هلند در راس اهداف شده است.
معنی دیگر این امر آن است که احتمالا تعداد کاربران ایرانی که قربانی این حمله شده اند، بسیار بیشتر از آن چیزی است که در ظاهر نشان داده شده، زیرا دسترسی به شبکه های اجتماعی توییتر و فیس بوک در ایران با استفاده از VPN و Proxy امکان پذیر است. نکته دیگر آنکه به جز این ده کشور که در راس جدول قرار دارند، 92 کشور دیگر نیز هدف حمله Pony قرار گرفته اند که نشان میدهد این حمله، یک حمله در سطح جهانی بوده است:
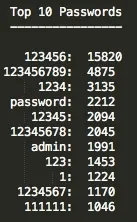
اما به جز اینها، نکات جالب توجه دیگری نیز از تجزیه و تحلیل محققان Trustwave بر روی این حمله به دست می آید. این محققان با بررسی بر روی گذرواژه های سرقت شده، اقدام به فهرست کردن آن دسته از گذرواژه هایی کرده اند که با سهولت هرچه بیشتر و با دردسر کمتری به سرقت رفته اند.
تصویر زیر، ده گذرواژه ای را که به سهولت به سرقت رفته اند، همراه با تعداد سرقت صورت گرفته از هر کدام نشان میدهد:
اما با دسته بندی دقیقتر و تجزیه و تحلیل بیشتر، محققان Trustwave اقدام به ترسیم نموداری کرده اند که نحوه عملکرد این بدافزار را در مواجهه با اشکال مختلف گذرواژه ها نشان میدهد. به این ترتیب که در این نمودار ابتدا گذرواژه ها با توجه به انواع کاراکتری که در آنها به کار رفته است (حروف کوچک، حروف بزرگ، اعداد و سمبلها) به چهار دسته طبقه بندی شده اند و سپس بر اساس تعداد کاراکتر به کار رفته در هر کدام نشان داده شده است که میزان سهولت سرقت در هر دسته به چه ترتیب است:
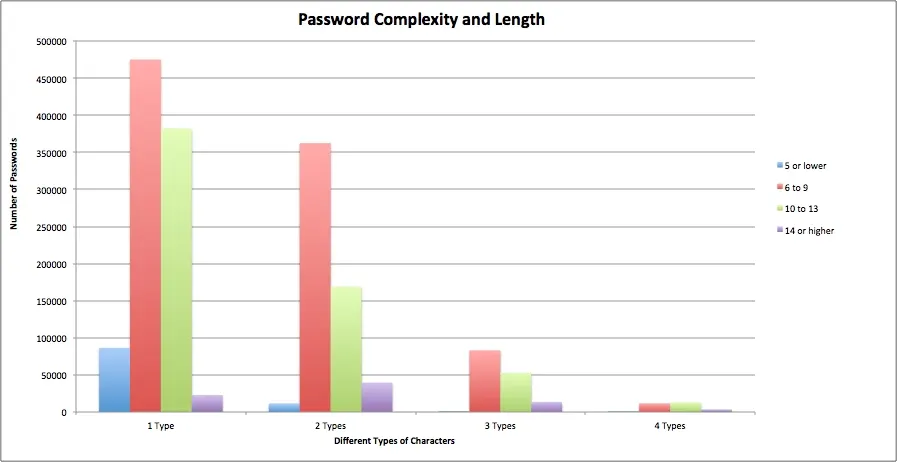
محور افقی نشان دهنده نوع گذرواژه بر اساس انواع کاراکتر به کار رفته درآن است برای مثال 1 Type شامل گذرواژه هایی است که تنها از یک نوع کاراکتر استفاده کرده اند (مثلا 1234) 2 Type به معنی استفاده از دو نوع کاراکتر و به همین ترتیب. رنگ میله های عمودی نشان دهنده تعداد کاراکتر به کار رفته در گذرواژه و اندازه آنها حاکی از میزان سرقت صورت گرفته از هر کدام است.
همچنین نمودار زیر نشان میدهد که از مجموع گذرواژه های سرقت شده، با توجه به پیچیدگی آنها، درصد سرقت از هر دسته به چه ترتیبی بوده است:
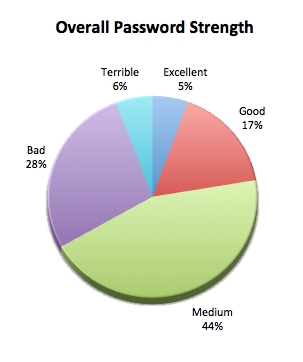
در نمودار فوق، گذرواژه هایی که از هر 4 نوع کاراکتر استفاده کرده و تعداد کاراکترهای آنها بیش از 8 عدد بوده است به عنوان Excellent نشان داده شده و گذرواژه هایی با طول حداکثر 4 کاراکتر که تنها از یک نوع کاراکتر استفاده کرده اند با عنوان Terrible نام گذاری شده است.
نتیجه بررسی دو نمودار فوق و تحلیل محققان حاوی یک نکته اساسی است و آن اینکه انتخاب گذرواژه هایی که از حداکثر دقت و پیچیدگی در ترکیب برخوردارند، امکان سرقت آنها را به حداقل میرساند. امری که متاسفانه در بین بسیاری از کاربران ایرانی چندان باب نیست.
اما همانگونه که ذکر شد، ایران یکی
از اهداف ده گانه اصلی این بدافزار بوده است. از آنجایی که آنچه به شکل رسمی و
دقیق مشخص شده، تعداد 285 سیستم در ایران به این بدافزار آلوده شده و تعداد 367
گذرواژه از این سیستمها به سرقت رفته (که البته باید گفت با توجه به استفاده اغلب
کاربران ایرانی از VPN و Proxy برای دسترسی به شبکه هایی نظیر توییتر و فیس
بوک این رقم بیگمان بسیار بیشتر از اینها است)، برای فهمیدن اینکه آیا شما جزو قربانیان
این حمله بوده اید یا خیر به وب سایت زیر مراجعه کرده و با وارد کردن هر کدام از
حسابهای کاربری خود از این امر کسب اطلاع کنید و چنانچه جزو قربانیان این حمله یا حملات سایبری مشابه قبلی بودید، سریعا نسبت به تغییر گذرواژه خود اقدام کنید:
http://www.haveibeenpwned.com/
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
اون پروفسورهایی که پسوردشون رو 1234567 انتخاب می کنن، همون بهتر که اطلاعاتشون به سرقت بره
بعدش هم
آمار هلند واسه ایرانه به جان خودم، این همه پروکسی با آی پی هلند توی ایرانه
جناب تابناك يه قسمت تحليلت اشتباست
كم بودن امار پسوردهاي پيچيده توي اين بدافزار به معاني سخت بودن سرقت اون نبوده بلكه به اين معناست كه افراد كمي پسورد پيچيده انتخاب ميكنند و الا براي اين بدافزار پسورد پيچيده يا ساده فرقي نميكنه
خبر جالبی بود.
ولی خدایی این هکر ها بیشترین بهره رو از مغز دارن میبرن.مخن برا خودشون
اتفاقا رایانه من هم مورد دستبورد قرار گرفت. طوریکه هیچ ویروس یابی کار نمیکرد مودم ورایانه هردو زود به زود خاموش میکرد خلاصه مجبور شدم ویندوز را پاک ودو باره وصل کنم ولی باز ویروس یاب نود32 عمل نمی کند نمی دانم چکار بکنم
نمیدونم با دزدیدن اطلاعات کاربر چی دستشون میاد اخه میخوان بگن ما خیلی مخیم شما ببو گلابی
باید در انتخاب پسورد دقت بیشتری کرد
از کجا مشخص میشه که ما هم جزو آنها هستیم
پسورد من این قدر خفنه که بابای بدافزاره هم نمیتونه پیداش کنه !!!!!!
مي خواي من برات پيداش كنم؟؟؟
ماشالله به تو ایکس من!
پسورد تو یا پسورد ایمیلت؟؟/
در سایت yahoo به این موضوع به وضوح اشاره شد و دست اندر کاران به سرعت در حال تغییر این گذر واژها هستند ضمن انکه اون دوست ما امار را به درستی اشاره فرمودند هلند در مرکز این حملات بوده یکی از سعادتمندی ما در طول یک سال و اندی گذشته این بود که yahoo به کاربران ایرانی account جدیدی واگذار نکرد.
بسیار عالی. ممنون
مال ما که تقریبا 20 کاراکتر ترکیبی هست.مطمئنم کسی سرقت نکرده چون خودمم نمیتونم حفظش کنم!! کپی میکنم همیشه.
مال ما؟؟؟
منظورت پسورد ایمیل بوده حتما
از کجا میتونم بفهمم که اکانت منهم هک شده یا نه؟
اگر هک شده باشه می فهمی که هک شده
اگرم نشده می فهمی که نشده
به چه دردشان میخوره! بیان خودم محتوای Email ام رو بهشون بدم/
خوب محتوی ایمیل شما به درد نمیخوره دلیل نمیشه از همه همینطور باشه که
Good news — no pwnage found!
ای انگلیسی نویس
ای باسواد
یعنی خاک بر سر هکری که تو حساب کاربری یه کشوری که همه دنیا تحریمش کرده دنبال پول و پله باشه !!
راست میگه !
آن که را حساب پاک است از محاسبه (جاسوسی ) چه باک است ؟ ! ! !
عزیزم اگه هکر ایرانی باشه چی؟
پس قربون دستشون اگه از مشکلات زندگیمون هم چیزی فهمیدن رسیدگی کنن
تو مشکلات زندگیتو در ایمیلت مینویسی؟؟؟
نکو همچی شایااااان
این هکرها پیش خودشون فکر کردن تو حساب کاربری ایرانیها چه چیز بدرد بخوری میتونن پیدا کنن!
اتفاقا تو اين حساب كاربري ها چيزايي هست. خوبش هم هست. اليته اگه دست اهلش بيفته
شما شاید چیزی نداشته باشید ولی خیلیها از جمله خود من استفاده تجاری دارم
خوشبختانه من جزوشون نبودم.
بي خيال بقيه.
من هم همينطور
نه ما هنوز زنده ایم
ای زنده
ای موجود
خدا طول عمرت بده الهی
واسه همینه که من همیشه میگم به جای فیلتر این سایت و اون سایت در ایران، "اینترنت" را باید فیلتر کرد، اما کو گوش شنوا.
نگرفتین داره تیکه میندازه
مزاح: امان از اين محمد جعفر!
منم موافقم برگردیم به سال 1220 خیلی خوبه خورشیدی نه میلادی
جعفر دیگه داری خیلی تند میریا! قرار نشد تو هم حرف بد بزنی!
دوستان بهترین کار اینه پسورد خودتون رو تغییر بدید..
شاید چک کردن ایمیل تون در این سایت، باعث بشه در آینده ایمیل های اسپم واسه تون ارسال بشه!!
خیلی ممنون از این هشدار خوبی که دادی
تو مسیر زندگیم رو عوض کردی
به نظر من باید این هکرها را دستگیر کرده و روی صندلی مقابل خود بنشانیم و به آن ها بگوییم به جای کارهای بد بروید کارهای خوب کنید. که اون ها هم بفهمن که کارشون بد بوده و کار خوب می کردن بهتر بود تا اینکه بخوان انیجوری کار بد کنن.
بعد هم بشون بگی
تو بدی
توبدی
خوبی و بدی نسبی هست ! تفسیر شما گنگ هست
بد بد بد... دیگه دوستت ندارم
چقر خشونت طلبيد شما؟"
نگو ترو خداااا
آخر شر هم يك مارت هديه ناقابل 50 ميليوني بهوشن ميديم كه براي ما كار كنن
جعفر تو چه ماهي .
اوا خواهر
اگر هم بودم به کاه دون زدند...
نه خیر چون دولت بخاطر اینکه پولهای نداشته مردم بدین طریق سرقت نشه پیش بینی کرده و کل اینگونه سایتها رو فیلتر کرده است
من نبودم :D
به اون سایت برو و ایمیلتو وارد کن. خودش بهت میگه...
دوست عزیز که پرسیدی از کجا متوجه بشیم:
در انتهای مطلب لینک گداشته شده وارئ شده و آدرس کامل ایمیل و یا کد کاربری شبکه اجتماعی رو وارد کن و سرچ رو بزن مشخص میشه قربانی هستی یا نه!!1
جدی؟
آخه کی با تو کار داره میثم جان
چطور مطلع شدید؟ لطفا راهنمایی کنید
سلام
تشکر از شما که در صبح آدینه نیز در اطلاع رسانی فعالید . یه دونه اید .
آمار هلند خیلی بالاست 99.66٪ . ایران0.03 ٪
دقیقا هلند آلمان و فرانسه سریعترین سرورها برای وی پی ان ایرانیاست
امیر جان
ما هر کاری برای شما انجام دهیم کم است.
یستردی؟
یه نکته که بهش پرداخته نشده اینه که پسوردهای خیلی راحت که اتفاقا در تقسیم بندی افتضاح قرار گرفته اند کمتر سرقت شده تا اونهایی که بد یا خوب هستند!!!
من نزذیک به 50 تا 60 حساب( تعدادی از کانتکهایی داشتم) را چک کردم خبری نبود شاید سایته درست نمگیه! کسی هست یه ID نشون بده که هک شده؟ حتی اکانتی که وجود خارجی هم نداره بزنید میگه good news!
بیشتر اونهایی که نشون میده از هلند هستند در واقع ماها هستیم که با پروکسی وارد میشیم و پروکسی آی پی هلند رو نشون میده
ببخشسن آمار هلند 96.66 ٪
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.