


13بازدید
۲۹
افشای جزئیات جدید از چگونگی نفوذ استاکسنت به نطنز
بدافزار استاکسنت به عنوان یکی از پیچیدهترین کرمهای طراحی شده برای حملات سایبری حدود چهار سال پیش، تأسیسات هستهای ایران در نطنز را آلوده کرد، ولی اما اینکه این کرم چگونه به تأسیسات هستهای ایران راه یافت، تا کنون یک راز باقی مانده است؛ اما گزارشی جدید از یک مؤسسه تحقیقاتی آمریکایی با ارائه اسناد جزئیاتی جالب توجه از این موضوع را افشا کرده است.
 بدافزار استاکسنت به عنوان یکی از پیچیدهترین کرمهای طراحی شده برای حملات سایبری حدود چهار سال پیش، تأسیسات هستهای ایران در نطنز را آلوده کرد، ولی اما اینکه این کرم چگونه به تأسیسات هستهای ایران راه یافت، تا کنون یک راز باقی مانده است؛ اما گزارشی جدید از یک مؤسسه تحقیقاتی آمریکایی با ارائه اسناد جزئیاتی جالب توجه از این موضوع را افشا کرده است.
روز گذشته، گزارش یک مؤسسه تحقیقاتی در کنفرانس امنیتی در سانفرانسیسکو، این موضوع را ناشی از یک آسیبپذیری در زنجیره تأمین تأسیسات و ادوات غنیسازی ایران دانسته است؛ موضوعاتی که این گزارش به آنها اشاره کرده، بسیار حائز اهمیت است و دانستن آنها برای مقابله با حملات مشابه به تأسیسات هستهای کشورمان در آینده بسیار ضرورت دارد.
این گزارش از سوی مؤسسه Critical Inteligence که مؤسسهای فعال در حوزه امنیت سایبری در ایداهو است، ارائه شده و چهار سال پس از زمانی که استاکس نت به تأسیسات هستهای کشورمان نفوذ کرد. اکنون دیگر مستندات دقیق و شفافی از این امر وجود دارد که رژیم اسرائیل و ایالات متحده با همکاری یکدیگر این اسلحه سایبری را طراحی کردند؛ کرمی که منجر به تخریب هزار سانتریفیوژ در تأسیسات هستهای نطنز شد.
اما پرسش اساسی در این مدت برای همه این بود که استاکس نت چگونه به تأسیسات هستهای نطنز راه یافت؟ این چیزی است که گزارش Critical Intelligence آن را توضیح داده است.
بر اساس این گزارش و مستنداتی که تهیه کنندگان آن از پروندههای دادگاه فدرال، مستندات افشا شده از سوی ویکی لیکس و اسنودن و گزارشهای هستهای جمعآوری کردهاند، سال ۲۰۰۴ آژانسهای اطلاعاتی آمریکا، شرکتی را به نام «گروه صنعتی ندا» شناسایی میکنند که ناظر و پیمانکار اصلی سیستمهای کنترل صنعتی مکانیزه تأسیسات هستهای نطنز بوده است.
«سین مک بیرد»، سرگروه تیم تحقیقاتی این گزارش اشاره کرده که ایالات متحده برای مدت زمانی طولانی، فعالیتهای گروه ندا را برای تهیه و دسترسی به تأسیسات غنی سازی زیر نظر داشته و این نخستین بار است که نام شرکت ایرانی ندا در رابطه با کرم استاکس نت مطرح میشود.
به این ترتیب که ایالات متحده شرکت ندا را برترین شرکت متخصص در نرمافزار زیمنس Step۷ (نرم افزار مورد استفاده در برنامه هستهای ایران از جمله به کار رفته در سیستمهای پالایش سوخت سانتریفیوژها) شناسایی کرده و سپس به احتمال زیاد در سال ۲۰۰۸ آمریکا تجهیرات سیستمهای کنترل صنعتی را که شرکت ندا به تأمین کنندگان خارج از کشور خود سفارش داده، هدف قرار داده است.
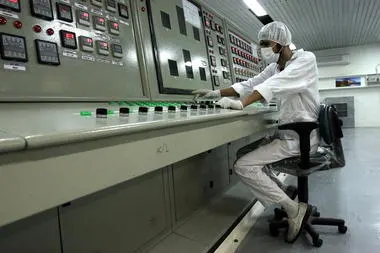
این شرکت همه کلیدهایی را که ایالات متحده و اسرائیل برای طراحی و سپس نفوذ استاکس نت به نطنز لازم داشتند، داشته است.
مک بیرد بر این باور است که در سال ۲۰۰۸ ایالات متحده به فرایند نقل و انتقال تجهیزات سیستمهای کنترل صنعتی راه یافته و کرم استاکس نت را پیش از آنکه به ایران برسند، روی آنها نصب کرده است.
این نظریه کاملاً در تعارض با نظریهای است که پیش از این درباره نفوذ استاکس نت از طریق یک جاسوس و با استفاده از یک حافظه جانبی ارائه شده بود. به باور مک بیرد و تیم تحقیقاتیاش، مهندسان شرکت ندا سهواً استاکس نت به تأسیسات نطنز آوردهاند.
در میان یافتههای این گزارش، مستندات آنلاینی وجود دارد که بر پایه آنها شرکت ندا در حوزه سیستمهای کنترل صنعتی فعال بوده است. در میان این اسناد، فایلهای آرشیوی وجود دارد که بر اساس آنها یکی از مهندسان سیستمهای کنترل که تنها با نام «بهروز» از وی یاد شده، از طریق آنلاین از پشتیبانی شرکت زیمنس در خصوص ویروس ناشناختهای که کل شبکه ماشین آلات شرکتش را آلوده کرده، کمک خواسته است.
در سپتامبر ۲۰۰۸ وزارت بازرگانی ایالات متحده، شرکت ندا را به لیست شرکتهای تحت نظر که در فعالیتهای هستهای ایران دخالت دارند، میافزاید تا اینکه در دسامبر ۲۰۱۲ این شرکت به همراه چند شرکت دیگر از سوی وزارت خزانهداری ایالات متحده به لیست تحریمها اضافه میشوند.
مک بیرد البته اشاره کرده که این گزارش هنوز جامع نیست و نیازمند آن است که برخی از شکافها و خلل و فرجهای آن با مستندات بیشتر پر شود؛ اما نظریه ارائه شده در این گزارش، صریح و دقیق با مستنداتی که به تازگی ادوارد اسنودن از راههای گوناگون جاسوسی توسط NSA منتشر کرده ـ از جمله نفوذ به فرایند نقل و انتقال سیستمهای کنترلی و امنیتی و نصب نرمافزار یا سختافزارهای جاسوسی روی آنها ـ مطابقت دارد.
برخی متخصصان امنیتی دیگر اشاره کردهاند که فرضیه مک بیرد با توجه به گزارشها اخیر از آسیبپذیریهای متعدد تأمین کنندگان تجهیزات و سیستمهای رایانهای منطقی به نظر میآید.
«جن ویدون» متخصص امنیت سایبری در مؤسسه «ماندیانت» ـ که مؤسسه تخصصی مشغول در پیشگیری و کاهش حملات سایبری علیه شرکتهای آمریکایی است ـ میگوید: مسلماً این یک نظریه پذیرفته است. پیش از این نیز بارها شاهد نفوذ به زنجیره تأمین سییستمها و تجهیزات شرکتهای آمریکایی از سوی چینیها بودهایم. برای هدف بسیار سختی همچون نطنز، نفوذ به فرایند زنجیزه تأمین تجهیزات بسیار منطقیتر است.
گفتنی است، این جزئیات جدید از چگونگی نفوذ کرم استاکس نت به تأسیسات هستهای کشورمان میتواند در بردارنده نکاتی اساسی و چشمگیر برای دستاندرکاران و متخصصان امنیتی کشور ـ چه در موضوع تأسیساتی حیاتی نظیر تأسیسات هستهای و چه در سایر حوزهها ـ باشد.
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
موضوع مطرح شده میتونه منظقی باشه . چون اساسا تنها راه نفوذ به شبکه مراکز نطنز و فردو در سطح تنظیمات دستگاه ها , قبل از آوردن دستگاه به داخل مجموعه است . نکته مهم این است که نشون میده شرکت ندا قبل از نصب دستگاه ها و راه اندازی آنها هیپگونه تستی انجام نداده است . در حقیقت مشکل اصلی نبود سیستم پایلوت برای تست این تجهیزات بوده است
در اينصورت شركت زيمنس متهم به همكاري با سازمانهاي جاسوسي است و در صورت مصلحت بايد اقدام به طرح شكايت در دادگاه بين المللي نمود.
الان دارن روی برقراری ارتباط از طریق امواج الکترومغناطیس و حتی جریان برق هم کار می کنن ، یعنی اطلاعات متعلق به ویروس رو از طریق جریان الکتریکی با ولتاژ بالا منتقل کنن ،حافظه ی جانبی خیلی عالی بود از خنده غش کردم.
ازماست كه برماست
شركت زيمنس قبل از انقلاب در حال ورشكستگي بود كه با حمايتهاي مالي شاه خائن از ورشكستگي در آمد
جناب نویسنده مطمئن باشید که اگر این گفته ها و تحقیقات به درد ایران می خورد، منتشر نمی کردند. یا به درد نمی خوره، یا انحرافیه، یا ایرانی ها به چنین اطلاعاتی دست یافته اند و این اطلاعات سوخته است و یا ...
همه اش الکیه، به این راحتی فاش میکنن که چجوری نفوذ کردن؟؟؟؟؟؟
دو تا دیدگاه وجود دارد
1-هر جا که محتاج اونا باشیم از همون طریق آسیب را میخوریم.
و برای جلوگیری از این اتفاق ما باید تمام حلقه ها را خودمان تولید کنیم
حتی ترانزیسترها و مقاومتهای یک مدار را
2- ما باید با دشمنانمان صلح کنیم و به خواسته های آنها تن دهیم تا اینکه دیگر به ما کاری نداشته باشند.
شما کدام را میپذیرید دوست عزیز
گزینه 2
بايد يكبار ديگر ما چرخ را اختراع كنيم وگرنه دچار مشكل خواهيم شد.
اب در کوزه و ما گرد جهان میگردیم
خیلی هم قریب به واقعیت هست. ولی چرا نباید خودمون کنترولر های مورد نیاز رو در داخل تولید کنیم. کم دکترای برق و کامپیوتر بیکار داریم؟ اگر دولتها از این افراد حمایت میکردن ناگزیر به تهیه این کنترلها از آلمان و چین و کره نبودیم. درسته تمام کنترلرها صنعتی سازی شدن و در مقابل نویز مقاوم و بسیار تکرار پذیر هستند. ولی اونها رو هم آدمها طراحی کردن. اگر پتانسیلش در ایرتن وجود نداشت این حرف رو نمیزدم. ولی من شرکتهای کوچکی رو دیدم که کنترلر تولید میکنن. اگر پول 50 تا از این سانترییفیوژ ها رو به این شرکتها میدادن کاملا بی نیاز میشدیم.
یکی دو سال پیش یکی از دستگاه های زیمنس را میخواستم بخرم (کوچکترین نوع) دیدم که یک شرکت ایرانی عین همون رو ساخته با تمامی امکانات بجای 300 تومن اونو خریدم 98 هزار تومان الان چند سالیه که با این دستگاه کار میکنم.
مهندسهای ما میتونن دستگاه های بسیار پیچیده تر هم بسازن. البته شاید در ساخت این سیستمها به پای زینمنس نرسیم (بخاطر بازار بزرگی که در همه دنیا داره و درآمدی که میتونه صرف تحقیقات کنه) اما لااقل برای کارهای حساس میشه از دستاوردهای خودمون استفاده کنیم هرچند که هزینه اش خیلی بیشتر باشه!
کاملا با شما موافقم. باید به هر حال خودمان از تولید داخل حمایت کنیم متاسفانه حمایت های دولتی بو دار است جایی که نباید از خودروسازان بی کیفیت حمایت کند، حمایت می کند و جایی که باید مثلا از تولید خودروهای سبک شهری که بدون آلودگی هستند و کار بچه های خودمون است فقط به برگزاری مسابقه و جشنواره کفایت می کنند!
به هر حال وقت آن است که خود برخیزم
داداش نساختنش، کپیاش کردن، با تمام معایب و مزایاش!!
گزارش جالبی بود. مرسی از ترجمه خوبتون
سعی کنین دیگه فقط مقاله ترجمه کنید تا بنویسید چون اینطوزی بیطرف ترید:)
اينها رد گم كنيه.قابل توجه كارشناسان دفاع سايبري.
هیچ بعید نیست تمام سخت افزارهایی که از چین وارد ایران می شود به جاسوس های سخت افزاری تجهیز شده باشند.
گزارش بیشتر یه یک داستان تخیلی شبیه است تا واقعیت
گزارش خیلی هم خوب و روشنگرانه بود ولی بدرد سایت خبری نمیخورد، باید در مجلات تخصصی از آن استفاده میگردید.
وقتی فاش میشه آژانس امنیت آمریکا اکثر تماسهای تلفنی و ایمیلها در تمام کشورهای دنیا و حتی تلفنهای مقامات کشورهای اروپائی رو شنود و کنترل میکرده ، دیگه اینها تخیل محسوب نمیشه .
من كه چيزي نفهميدم
خوش به حالت . غصه هم نمیخوری
خطای انسانی!!؟
"این نظریه کاملاً در تعارض با نظریهای است که پیش از این در خصوص نفوذ استاکس نت از طریق یک جاسوس و با استفاده از یک حافظه جانبی ارائه شده بود"!!!خداوکیلی این نظریه جاسوس و فلش مموری رو کی داده بود؟!!!فکر کنم طرف هر کی بوده فیلمهای صدا و سیما رو زیاد نگاه میکرده!!مگه فیلم اکشنه که یه جاسوس یه فلش مموری بذاره تو جیبش و به همین راحتی بره تو تاسیسات هسته ای و تمام کامپیوترها رو الوده کنه!!بدبختی اینجاست که متاسفانه اکثر نظریه پردازهای این مملکت؛در همه حوزه ها از امنیت گرفته تا سیاسی و اقتصادی و اجتماعی و...؛گرفتار همین توهمات و فرضیات خلاف واقع هستند!!
امیر آقا ،اون نظریه قدیمی هست، من هم در جریانش هستم ولی این مقاله ای که تابناک این گزارش رو از روش نوشته تو کنفراس امنیتی سانفرانسیکو اومده که جدیدتر از اون نظریه ی قبلی هست!
سلام دانشجوي فوق ليسانس كنترل- اتوماسيون صنعتي هستم و روي امنيت شبكه هاي صنعتي كار مي كنم . توي اين زمينه هم كتاب هايي خوندم يكي از اين كتاب ها به نام security in industrial network بخشي از اون stuxnet رو توضيح داده بود . در اين كتاب اشاره شده بود كه اين روتكيت (نوعي بدافزار) از طريق حافظه قابل حمل به سيستم هاي كنترل صنعتي تاسيسات هسته اي ايران نفوذ كرده بود
آقاي ناشناس: توجه داشته باش كه از يك طرف داري نظريه پردازها را ميكوبي و از طرف ديگر بدون اطلاعات كافي و بر اساس شنيده ها نظريه پردازي ميكني!و به توهمات دامن ميزني!!
برای ناشناس دوم:
ویروس وارد سیستم شده بود و با مختلل کردن سیستم سانتریفیوژ ها رو به مرحله بحرانی رسونده بود و همزمان اطلاعات و داده های رکورد شده ی قبلی رو پخش کرده بود تا کسی تو اتاق کنترل متوجه نشه! و این کار باعث شد که 1000 تا رو از دست بدند!
منبع: ویکی پدیا و
http://www.businessinsider.com/stuxnet-was-far-more-dangerous-than-previous-thought-2013-11
من اولین باره میشنوم 1000 تا سانتریفیوژ تخریب شدن
اخه قبلا میگفتن ویروس مشکلی بوجود نیاورد
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.