


5بازدید
۳۴
پس از استاکس نت؛
ویروس «دوکو» در کمین شبکههای دولتی ایران + تصویر
این ویروس که برای ایرانیان یادآور بدافرار استاکس نت است، از استاکس قویتر بوده، ولی به دلیل شباهت بسیار آن با استاکس نت، بسیاری از برنامههای امنیتی، قادر به شناسایی مستقل آن نبودند، کارشناسان امنیتی شبکه اکنون این کرم اینترنتی جدید را با نام «دوکو» شناسایی کردهاند که در دو مورد سیستمها و شبکههای ایران را هم آلوده کرده است. نقشه پراکندگی آن و شیوه کار آن هم جالب توجه است...
سرویس بینالملل ـ ویروس جدیدی به نام «دوکو» در محیطهای اینترنتی منتشره که به دلیل شباهت بسیار آن با کرم اینترنتی، بسیاری از برنامههای امنیتی قادر به شناسایی آن نبودند، اما کارشناسان امنیتی شبکه اکنون این کرم اینترنتی جدید را با نام دوکو شناسایی کردهاند که در دو مورد سیستمها و شبکههای ایران را هم آلوده کرده است.
به گزارش «تابناک»، «پی سی مگ» گزارش داده است که این ویروس از راه یک فایل متنی «ورد» از نرم افزارهای مایکروسافت گسترش یافته و اکنون متخصصان مایکروسافت به دنبال آن هستند که چگونگی گسترش این بدافزار را پیدا کنند.
بنا بر این گزارش، متخصصان شرکت امنیتی «سایمون تک» دریافتهاند که این ویروس در ماه آوریل پخش و گسترش یافته و نفوذ آن به درون شبکههای سازمانها بدین شکل است:
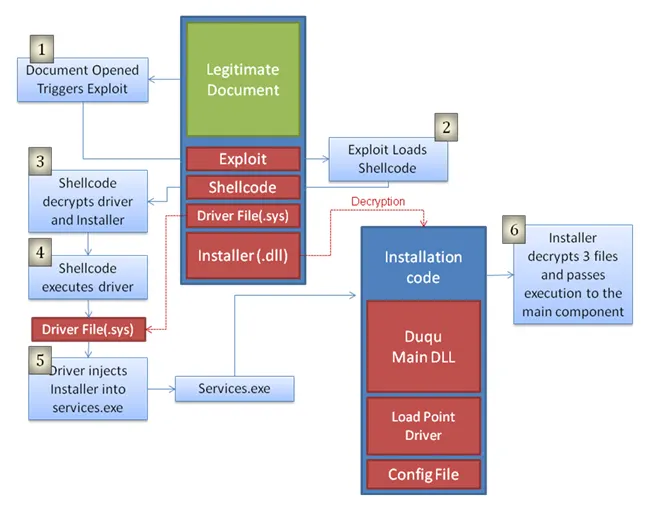
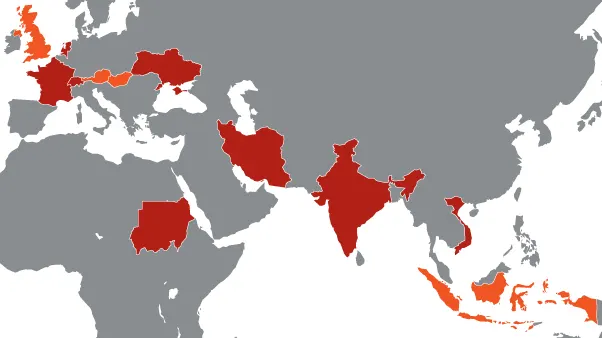
تاکنون این بدافزار به سازمانهایی در کشورهای جهان راه یافته که دو سازمان که آلوده شده اند در ایران هستند. همچنین کشورهای هند، سودان، ویتنام، فرانسه، سوئیس و... از دیگر کشورهایی هستند که برخی از سازمانهای این کشورها به این بدافزار آلوده شدهاند.
تصویر زیر پراکندگی کشورهایی را که این ویروس جدید به آنجا نفوذ کرده است، نشان میدهد:
به گزارش «تابناک»، «پی سی مگ» گزارش داده است که این ویروس از راه یک فایل متنی «ورد» از نرم افزارهای مایکروسافت گسترش یافته و اکنون متخصصان مایکروسافت به دنبال آن هستند که چگونگی گسترش این بدافزار را پیدا کنند.
بنا بر این گزارش، متخصصان شرکت امنیتی «سایمون تک» دریافتهاند که این ویروس در ماه آوریل پخش و گسترش یافته و نفوذ آن به درون شبکههای سازمانها بدین شکل است:
تاکنون این بدافزار به سازمانهایی در کشورهای جهان راه یافته که دو سازمان که آلوده شده اند در ایران هستند. همچنین کشورهای هند، سودان، ویتنام، فرانسه، سوئیس و... از دیگر کشورهایی هستند که برخی از سازمانهای این کشورها به این بدافزار آلوده شدهاند.
تصویر زیر پراکندگی کشورهایی را که این ویروس جدید به آنجا نفوذ کرده است، نشان میدهد:
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
يه برنامه بريزيد اين آقا كه 30 مورد بالا رو كشف كرده كانديداي رياست جمهوري بشه تا ديگه هيچ گروه انحرافي بوجود نياد تازه اش هم هر كي خواب ببينه فردا صبح بره تعريف كنه كه امكان بالقوه .... را در خودش ازبين ببرونند.
تابناک حداقل مینوشتی که این ویروس چه ویژگی هائی داره و باعث چه مشکلاتی برای سیستم میشه
بنام خدا وبا سلام
وقتی ایدئولوژی توحیدی نداشتی برای ماندن در این دنیای فانی دست به هر اقدام کثیفی خواهی زد.میگی نه ،به تاریخ روزگار نگاه کن!
به نظر من کلا باید افراد از نرم افزار دیپ فریز استفاده کنند ، کار اين نرم افزار اين است که برخی درايو ها را به انتخاب مدير سيستم قفل ميکند و هر بار که ويندوز ری ست شود دوباره به همان حالتی بر مبگردد که در آخرین بار تنظيم شده است ، اين شکلی حتی در صورت الوده شدن یک سیستم پس از اولین ری استارت ویندوز ، ویروس نابود میشود
با این برنامه من دو سال و نیم است ویندوز عوض نکردم در حالیکه روزی حدود 14 ساعت به اینترنت وصلم و همه جور سایت و برنامه آلوده یا ویندوز خراب کنی را به راحتی تست و بررسی میکنم و با یک ری استارت همه چیز نو میشود
Deep Freeze
ای بابا شما واقعا رسانه۰ملی۰ هستین..
آن جوان 19-25 ساله بود که پروتکلssl را رمزگشایی کرده بود و امضای دیجیتالی را میتوانست کنترل کند را تا زمانی که داریم غمی نداریم.
سلام : عجیب جنگ ومبارزه ای شروع شده که اخرش همه سر باخت وهیچ برنده ای نخواهد داشت !! وخدا رحم بر نوع بشر کند . ونوع بشر هم کوشش در مسیر صلح وصفا وعدالت !!!! اگر بگذارند!
علاجش يه اله اكبر ومرگ بر آمريكاست
.
.
.
.
.
.
بیشترین شکل احتمال آلوده شدن کامپیوتر به ویروس و جاسوس :
.
.
.
هنگام مراجعه به .....
.
.
سایتهای غیر اخلاقی
.
.
سایتهایی که خدمات رایگان ( دانلود ) نرم افزار _ ویدئو _ موزیک .......ارائه میکنند
.
.
سایتهای خبری و سیاسی
.
.
اين ويروس كه ميگن اصلا چي هستش؟؟؟
من كه همين الان تكذيب مي كنم !!!
بعد ميام تكذيب خودم رو دوباره تكذيب مي كنم !!!!
کار، کار انگلیساست!!!
بعد از اینکه ایران ویروس استارکس نت رو شناسایی و خنثی کرد امریکا قانونی تصویب کرد که هر حمله اینترنتی به سایتهای دولتیش رو حمله به خاک امریکا تلقی کنه و اجازه داشته باشه که مقابله به مثل کنه! این مثال واضحی از ترس امریکا از ایرانه! اگر بعضی ها بفهمند!
این موضوع دقیقا جنگ الکترونیک است باید دانست اگر به ایران یورش برد این موضوع یعنی حمله اینترنتی کمر شکن خواهد بود در این موارد وزارت دفاع باید عاملیت دفاع و اطلاع رسانی و نحوه مقابله و دفاع و همچنین شناسایی عوامل را برعهده گیرد.والسلام
اون که نمودار رو کشیده چقد خفن عمل کرده
الآن آویرا می تونه اون رو شناسایی کنه؟
amoozesh khili mohem hast
بي خيال استاركس كه نتوانست كاري كنه!
مطمئنی که نتونست؟!
استارکس نه، اسپارتاکوس!!!
اگر استاکس نت نتوانست کاری بکند به این علت بود که سربازان جبهه سایبر در ایران بی خیال نبودند هم این ها بودند که دهان صدام و استکبار را در جنگ هشت ساله کوبیدند.
شما چه ساده ای برادر
هر ویروسی واسه اهدافی طراحی میشه و طراحانش تا از عدم ردیابیش برای رسیدن به هدفش مطمئن نشن اون رو منتشر نمیکنن
قطعا کاری که قرار بوده استاکس انجام بده داده
کار اسرائیل کثیفه شک نکنید .
روش جنگ کردن عوض شده است در روشهای جدید میتوان به موارد زیر اشاره کرد:
1- حمله ویروسی به رایانه های اداری
2- حمله ویروسی از طریق برنامه های آلوده تجهیزات حساس
3- جمع آوری اطلاعات مردم و متخصصان یک کشور توسط دامنه های ایمیل و ثبت در شبکه های اجتماعی
4- جذب نخبگان کشورها
5- حذف فیزیکی نخبگان کشورها
6- رواج فیلم هایی با فرهنگ خشونت در جامعه هدف
7- پخش فیلم های فرهنگی خود در تلویزیون کشور هدف
8- رواج بازیهای کامپیوتری خشن بین جوانان کشور هدف
9- ارتباط اینترنتی جذاب با جوانان کشور هدف
10- ساخت نرم افزارهای جاسوسی و قرار دادن آنها در نرم افزارهای رایگان برای دانلود
11- خبر سازی و پوشش رسانه ای
12- تحریم کالاهای استراتژیک
13- تحریم تکنولوژی
14- مرجع قرار دادن زبان و فرهنگ خود
15- مرجع قرار دادن نرم افزارهای کلیدی و رایگان قرار دادن آنها برای بصرفه نبودن تولید توسط دیگران و کنترل آن در آینده دور
16- مدیریت در داخل و خارج و مدلسازی ریاضی دقیق روابط بین المللی
16- استفاده از موقعیت ها و اشتباهات
17- کنترل از راه دور
18- خرابکاری و سناریو سازی
19- ذهنیت سازی با روشهای مختلف
20- کنترل ترجمه کتابها و انتشار مقالات
21- تفرقه انداختن
22- کشته گرفتن در درگیریهای داخلی دیگر کشورها و بهانه تفرقه بین مرزی آنها
23- در صورت نیاز رصد ماهواره ای مراکز حساس و آمد و شد ها و کار روی افراد مورد تردد
24- اطلاعات قوی روابط اقتصادی کشورها و کنترل آن از طریق مدلهای ریاضی
25- کنترل رفتار سیاستمداران با مدلسازی به روش قانون بازیها
26- شک های اقتصادی و سیاسی
27- تلاش برای تغییر فرهنگ کشورها
28- تلاش برای بی ارزش کردن یا بی توجهی کشورها به ارزشهای داخلی خود
29- پیدا کردن و مهار گلوگاه ها
30- هزاب استادی مذاکرات و قراردادها و واکنشها چه در سیاست و چه در اقتصاد چه خرد و چه کلان
بابا دانشمند خسته نشی با این همه تحلیل جدید و بی بدیلت؟ خیلی نبوغ و ابتکار داری یا بپا ندزنت
در دستگاههای دولتی تو ایران، کامپیوترهایی که حاوی کوچکترین اطلاعات مهمی باشند حق اتصال به اینترنت ندارند. البته فقط احتمال سهل انگاری از طریق وارد کردن فلش یا سی دی آلوده وجود دارد.
برادر کجا همچین چیزی که میگی واقعیت داره ؟ من خودم تو یکی از این سازمانهام و میبینم که با سرور اصلی بارها به اینترنت وصل شدند ...
دو روز بعد از گزارش سیمانتک، متخصصین داخلی (شرکت ضدبدافزار امن پرداز) هم ویروس رو تحلیل کردن و گزارشی برایش نوشتند:
http://www.amnpardaz.com/news/duqu.pdf
دو روز بعدش فایده نداره اگه عرضه دارن قبل تشخیص بدند.
لطفاً الکی منفی ندید. یا اگه واقعاً مخالفین ایرادتون رو بیان کنید.
من این گزارش رو خوندم. واقعاً عالی و کامل بود.
غیر از باز کردن کامل کدها و روشهای ویروس محل ارسال آن که از هند بوده را نیز پیدا کرده.
لطفاً الکی منفی ندید. یا اگه واقعاً مخالفین ایرادتون رو بیان کنید.
من این گزارش رو خوندم. واقعاً عالی و کامل بود.
غیر از باز کردن کامل کدها و روشهای ویروس محل ارسال آن که از هند بوده را نیز پیدا کرده.
شکر خدا تو این زمینه شبیه انگلیس و فرانسه هستیم
تبريك مي گم
خدا رو شکر تو بقیه زمینه ها شبیه انگلیس و فرانسه نیستیم
و البته گینه بیسائو هم هست تنها نیستیم!
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.