


چندی پیرامون بدافزار Regin و اظهارات جالب وزیر ارتباطات
اگر بنا بر مدعای اشپیگل، این بدافزار همان جاسوسی باشد که NSA طراحی و با آن از اتاق خواب آنجلا مرکل، صدر اعظم آلمان فیلم برداری کرده است، هیچ تعجبی ندارد که از سال ۲۰۰۸ از ایران جاسوسی کرده باشد و گزارشهای آن به دست وزیران ارتباطات و سایر نهادهای امنیتی ذیربط نرسیده باشد.
 از دو روز گذشته، انتشار گزارشهایی درباره بدافزار
Regin که چندین کشور از جمله ایران را آماج قرار داده است، در سطح خبرگزاریهای بزرگ جهانی منتشر شد و «تابناک» موضوع ورود این بدافزار به کشور را به نقل از
گزارش شرکت امنیتی سیمانتک برای اولین بار مطرح کرد – اینجا.
به گزارش «تابناک» از این بدافزار به عنوان پیچیدهترین و خلاقانهترین نمونه بدافزارهای طراحی شده تا کنون نام بردهاند و حتی آن را بسیار پیچیدهتر از بدافزارهای مشهور «استاکس نت» و «فلیم» ارزیابی کردهاند. یکی از ویژگیهای منحصربفرد این بدافزار روش ماژولار و قدم به قدم آن همراه با الگوهای امنیتی فوق العاده برای مخفی ماندن بوده که کشف و رصد فعالیت آن را برای مدتها ناممکن ساخته بوده است. همین امر منجر به آن شده که این بدافزار از سال ۲۰۰۸ فعالیت خود را آغاز کند و تا سال ۲۰۱۴ کسی از آن خبردار نباشد.
به رغم اینکه هم در گزارش امنیتی شرکت سیمانتک و هم کسپرسکی در خصوص این بدافزار اشاره شده که ایران از اهداف اصلی این بدافزار بوده، اخیرا وزیر ارتباطات در اظهاراتی قابل توجه گفته است: خبری از این ویروس که عنوان کردید نامش «رین» است تا کنون به ما ندادهاند که مبنی بر وارد شدن آن به سیستمها ارتباطی داخل کشور باشد.
چند نکته در خصوص همین یک جمله از وزیر ارتباطات وجود دارد که باید به شکل اساسی به آنها پرداخت. اما قبل از آن بگذارید کمی بیشتر با این بدافزار و نحوه کشف آن آشنا شویم.
چه کسی Regin را برای اولین بار کشف کرد؟
دو شرکت امنیتی تقریبا همزمان در گزارشهایی، پرده از راز این بدافزار پیچیده برداشتند: سیمانتک – اینجا – و کسپرسکی – اینجا. البته سیمانتک با یک فاصله زمانی حدود یک روزه این موضوع را پیش از کسپرسکی افشا کرد.
کسپرسکی میگوید، در بهار سال ۲۰۱۲ برای اولین بار با این بدافزار مواجه شده است؛ اما برای اولین بار نام بدافزار Regin در وبسایت VirusTotal در مارچ ۲۰۱۱ دیده شده است. در همان مارچ ۲۰۱۱ مایکروسافت مدخل مربوطه را به فهرست دانشنامه بدافزارهای خود اضافه کرد.در ژوئن ۲۰۱۳ نشریه آلمانی «اشپیگل» بر اساس مستنداتی که از ادوراد اسنودن به دست آمده بود، اذعان کرد که دولت ایالات متحده و NSA پروژهای عظیم از جاسوسی سایبری را بر علیه شهروندان و دولتهای اتحادیه اروپا آغاز کرده. همچنین عنوان کرد که سندی از سال ۲۰۱۰ نشان میدهد، NSA در آن سال از Regin برای مقاصد جاسوسی خود بهره برده است – اینجا.
دقیقا از همین زمان به بعد بود که این بدافزار مورد توجه و واکاوی شرکتهای امنیتی قرار گرفت؛ بد افزاری که هرچند تا پیش از این تقریبا شناخته شده بود، هیچ اطلاعی از عملکرد و ماهیت آن وجود نداشت!
آیا ایران به این بد افزار آلوده است؟
پاسخ این سوال قطعا مثبت است، زیرا در هر دو گزارش منتشر شده از سوی کسپرسکی و سیمانتک، ایران جزو اهداف اصلی این بدافزار ذکر شده است.
اما وزیر ارتباطات در ایران نظر دیگری در این خصوص دارد. بگذارید بار دیگر جمله دقیق وزیر ارتباطات در این مورد را بخوانیم؛
تاکنون خبری از این ویروس که گفتید نام آن «رین» است و مبنی بر وارد شدن آن به سیستمهای ارتباطی داخل کشور باشد، به ما ندادهاند.
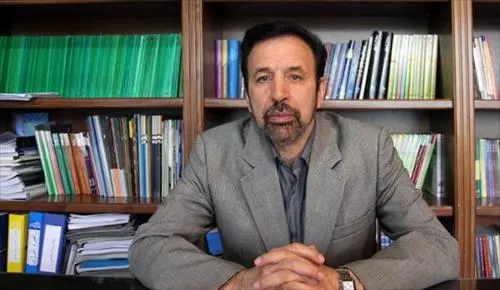
نکته اول در تکذیب فعالیت این بدافزار در ایران در جملات واعظی نام بدافزار است. قطعا نام این بدافزار «رجین» و نه «رین» است و نشان میدهد که اساسا وزیر ارتباطات بدون کوچکترین اطلاعاتی در خصوص این بدافزار سخن گفته است. البته این امر میتواند ناشی از کم اطلاعی خبرنگاری باشد که از وزیر مصاحبه کرده و شاید به وی اطلاعات ناصحیح القا کرده است.
اما وزیر ارتباطات با جدیت هرچه تمامتر، فعالیت «رین» را در کشور تکذیب کرده که البته چندان بیراه نیست، زیرا هنوز بدافزاری با نام «رین» شناسایی نشده و موجودیت آن تأیید نشده؛ بحث بر سر Regin است.
نکته دوم آنکه این بدافزار جاسوس از سال ۲۰۰۸ مشغول فعالیت بوده است و هنوز هم فعالیت دارد و تازه بعد از شش سال غولهای امنیتی دنیا نظیر کسپرسکی و سیمانتک موفق به شناسایی دقیق ماهیت و نحوه عملکرد آن شدهاند. طبعا در چنین شرایطی کسی از وزارت ارتباطات ایران توقع شناسایی این بدافزار قبل از کسپرسکی و سیمانتک را ندارد تا گزارشهای آن به دست وزیر رسیده باشد.
نکته سوم، فراموش نکنیم اگر بنا بر مدعای اشپیگل، این بدافزار همان جاسوسی باشد که NSA طراحی و احتمالا با آن از اتاق خواب آنجلا مرکل صدر اعظم آلمان فیلم برداری کرده است، هیچ تعجبی ندارد که از سال ۲۰۰۸ از ایران جاسوسی کرده و گزارشهای آن به دست وزیران ارتباطات و سایر نهادهای امنیتی ذیربط نرسیده باشد.
ضمن آنکه نباید فراموش کرد، وضعیت امنیتی در نهادهای مهم کشور هنوز چندان قابل قبول نیست و دلیل هم آنکه در حال حاضر بسیاری از نهادهای دولتی و حاکمیتی در کشور از سیستم عامل ویندوز XP استفاده میکنند که عملا از رده خارج است و وصلههای امنیتی برای آن منتشر نمیشود.
غرض آنکه در جایی که کسپرسکی و سیمانتک بعد از شش سال این بدافزار را شناسایی کردهاند، هیچ ایرادی ندارد اگر وزیر ارتباطات ایران و یا سایر مسئولان ذیبربط حتی نام این بدافزار را هم ندانند. نکته اینجاست که با توجه به پیچیدگی حملات سایبری جدید، نه در مورد این بدافزار و نه در هیچ مورد دیگری نباید با جدیت و کاملا مطمئن، ورود آنها را به کشور و سیستمهای داخلی به استناد گزارشهایی که ثبت نشده است، تکذیب کرد.
بهترین اقدام در این خصوص، نه تکذیب بلکه دست به کار شدن همه نهادهای متولی برای شناسایی نقاطی که این بدافزار به آنها نفوذ کرده، برآورد اطلاعاتی از میزان فعالیت و جاسوسی آن و در نهایت اقدام برای بستن خلل و فرج امنیتی است.
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
چی همه متخصص داره ایران بابا بحث فقط برای یک کلمه انگلیسی ولش کن بابا با این تورم فکر چی را می کنند اینها ؟؟؟
همینه دیگه وقتی 500 هزار نفر تحصیلکرده آی تی بدون کوچکترین برنامه ریزی شغلی تحویل جامعه میدهید و هرکدام یه کاغذ پاره دستشون گرفته برای مصاحبه کاری پیشت میان در اولین و پایین ترین سطوح رشته تحصیلیشونم هیچگونه اطلاع ویا توانائی عملی خاصی ندارن همین میشه دیگه... حالا اساتید پرتفضلاتشون هی عصا قورت بدن که بلاترین آی تی من در ایران هستند و...البته حاکمیت عزیز هم که ریشه هرچی آی تی خونده رو با برنامه ریزیهای مطلق بی برنامه اش!! چنگیزوار میسوزاند چرا که همه ما را به شکل فیسبوک و تویتر و...اینجور بازارها که مشکل ساز شده اند ،می بینند ولاغیر...درحالیکه با قدرت یکدهم این افراد میشد همه کار برای مملکتمون انجام داد...زهی خیال فیسبوکی...!!
اساتید عظام، تلفط صحیح رگین است .
شما اگر درون لینوکس با استفاده از یک ماشین مجازی ویندوز ها رو مانیتور کنید نتایج جالبی داره.
میتونم با قاطعیت بگم تنها ویندوزی که ترنسفر دیتا نداره، ویندوز XP بدون سرویس پک و اکس پی سرویس پک یک هست.
آقا من می خواستم به دوست نوسینده اول که میگه :
بی سواد این گلمه (regin) رین خوانده می شود نه رگین!!!!
بگم که استاد سواد ، گلمه ؟!! نه آخه واقعا گلمه ؟!!!!
این قلمه ترکی بوده ؟! گُل منه بوده ؟! گِل من بوده ؟!
فقط خواهشم اینه یادبگیریم اگه می خواییم نظر بدیم محترمانه با دیگران برخورد کنیم . چون دیگران هم می تونن همین کارو با خودمون کنن .
در هرصورت سپاس فراوان از همه دوستان.
یعنی من امنیت را بوسیدم و کنار گذاشتم...
بومی سازی کدوم است یک پکت یا یک سنت تفاوتی با هم ندارند زمانی که لازم باشد جابجا شوند باید تا آمریکا بروند بعد برگردند و بروند به مقصدشان.
من این ویروس رو جایی دیدم ولی نمیدونم کجا سیتم های مخابرات
خیلی هم اشناست/
اولا اینکه اگر بحث امنیت و سیستم امنیتی سیستم عامل ها باشه هیچ کدوم امن نیست. حتی ممکنه خود میکروسافت هم جاسوسی کنه.
در ضمن تمام دولت ها این قضیه ها رو میدونن و به خاطر همین یا از سیستم شبکه داخلی استفاده میکنن یا اینکه اصلا به اینترنت وصل نمیکنن. حتی بعضی کشورها تو ادارات جاسوسیشون برا تایپ نامه از ماشین تایپ قدیمی استفاده میکنن
پس این جاسوسی ها برای مردم عادی هستش
به امید روزی که همه از لینوکس استفاده کنند
پاسخهای داده شده حاکی از آن است که اکثرا یا پاسخ را تا انتها نمیخوانند ویا درزمان خواندن توجه کافی ندارند بهر حال از نویسنده این متن بنوبه خود متشکرم
اگر قرار بود این بدافزار رو ایران شناسایی کنه که دیگه ته اسراف در وقت و هزینه بوده!
برخی آقایون فرق بین ویروس با بدافزار رو اصن میدونن!
قول میدم الان رفتن و آنتی ویروس روی ویندوز نصب کردن و مشغول بکش بکش هستن :)
در ضمن آقای وزیر فرموده اند که ما sos داریم و راه اندازی کردیم اونم بطور آزمایشی تازه در زمان ثبت نام هدفمندی یارانه ها تا هکرها نیان پول مردم رو بدزدند!!!! آقای وزیر این بدافزار استارتش از سال 87 خورده پس بیکار ننشته تا شما sos راه اندازی کنید و بزنید داغانش کنید ... کمی صاف باشید با مردم حداقل شعار تدبیرتان را ..... هیچی ولش کن
موفق باشید !!!
متاسفانه کار به جایی رسیده که یک عده بی سواد شده اند منتقد!!
شما که این همه ادعا دارید که گوش عالمیان را کر کرده، لطفا قبل از تحلیل توخالی و سیاسی و کاملا مغرضانه خود که در آن بر روی موردی تاکید دارید که خود در باره آن خطاکارید و البته مورد مهمی نیست یک مطالعه یا سرچ ساده کنید یا از کسی که می داند بپرسید. شما با بزرگ کردن این مورد کوچک استفاده سیاسی و ابزاری می نمایید. البته همین ابزار خود شما را رسوا می کند.
از تابناک بیش از این انتظار نیست. سایت خبری سیاست زده دم دمی مزاج که خبری که درج می کنند در راستای منافع شخصی نویسندگانش است!!
بی شک این متن را هم با وجود ادعاهای گزاف در مورد آزادی بیان و انتقاد و این حرفها پخش نخواهید کرد ولی خود شمایی که این متن را میخوانید و حذف میکنید را توصیه به انصاف و اخلاق میکنم
هیچ سیستمی امن نیست حتی اینترنت ملی سواد ودانش کشور در زمینه IT باید ارتقا پیدا کند هر چند که کشور وضع مطلوب و قابل قبول در اینزمینه دارد البته این تمهیدات دنیا را متوجه این خواهد کرد که کشور مقاصد صلح آمیز هسته ای دارد زیاد نگران این حمله و بزرگنمایی آن بهتر است نبود
جالب اینه که هیچکش فکر نمیکنه شاید خود بدافزار از طریق وصله های امنیتی ویندوز برای ایران فرستاده بشه
اصلا خنده دار است که به ویندوز اعتماد کنید! ویندوز آمریکایی است و هر دستوری از nsa صادر شود اطاعت خواهد کرد و راه را برای هزاران بدافزار دیگر هم باز خواهد گذاشت. هنوز زود است مسئولین متوجه شوند که راهی جز بومی سازی سیستم عامل برای مراکز صنعتی و حساس نیست. باید سیستم عامل بومی داشته باشیم.
شما هر وقت تونستی جاده شمال رو افتتاح کنی صحبت از سیستم عامل ملی بکن!!
چقدر پول صرف سیستم عامل ملی شد و اخرشم چیزی در نیومد؟؟
حرفت کاملا صحیح است .
مسئله اینجاست که سیستم عاملی که اینا یا بسازنش فک نکنم عملیاتی بشه که بخاد ویروس یا بدافزار یا هر چیز دیگه ای بگیره !
از کشوری که خودکار و مداد نمیتونه بسازه چه انتظاری داری ؟ ؟ ! ؟
همه سيستم عامل ها آمريكايي هستن از ويندوز و لينوكس و يونيكس بگير تا و مكينتاش و ...
چرخ رو که دوباره اختراع نمی کنن
سیستم عامل بومی میشه یه چیزی بر پایه لینوکس
مگر لینوکس رو کی تولید کرده؟
این تهدید همیشه وجود داره و خواهد داشت حتی با سیستم عامل ملی
سیستم عامل بومی فقط یک شعار بود که قرار بود سیستم عامل لینوکس رو بومی کنند.
کشور ما از لحاظ فنی قدرتش در حدی نیست که بتونه سیستم عامل بومی بسازه.
از کشوری که بسیاری از سایت های دولیتش هم ضعف امنیتی دارند نمیشه انتظار ساخت سیستم عامل امن رو داشت.
به نظر من باید قدم به قدم بریم جلو...
تخصص ایشان مسائل خارجی است باز گیردادی های تابناک جوووون !
بدبختا ویندوز خودش یه بدافزار جاسوسیه دنبال چی میگردین؟
وزیر ارتباطات مارو باش انتظار داره وقتی بدافزار وارد سیستم شد به او اعلام کنند. ایشون بره اول از یکی سوال کنه که بدافزار به چه منظور مورد استفاده قرار میگیره تا روشن بشه.
بابا اینکه یک ویروس کوچولو موچولو بوده ! من مطمئنم اگر به جای دایناسور هم بود باز وزیر و سایر مسئولین همچین چیزی می گفتند .
شما کاملا صحیح می فرمایید. ولی وقتی شرکتهایی مثل همکاران سیستم و ... از نسخه های سرور لینوکس پشتیبانی نمی کنند، 90 درصد برنامه نویسها با دات نت برنامه نویسی بلد هستند و تقریبا تمام نرم افزارهای اداری و سازمانی با پلت فرم ویندوز سازگارند، آنوقت متوجه میشویم عمق فاجعه تا کجاست.
سازمان های دولتی اصلا نباید از ویندوز استفاده کنند.حتی ۸.۱ .
نقطه ضعف اساسی ویندوز امنیتش هست.
باید تمام مراکزی که امنیت براشون مهم هست از سیستم عامل لینوکس استفاده کنند.
به لينوكس اعتماد كنيد تا ببينيد كه بالاخره بهش ايمان مي آوريد.
آخه برادر من یعنی NSA توانایی نوشتن ویروس واسه لینوکس رو نداره؟
وقتی مایکروسافت یک شرکت امریکایی هست و محصولاتش به راحتی و بدون قانون کپی رایت در ایران نصب می شود و حتی الگر لایسنس دار هم باشد دیگر چه نیازی به ویروس و ... هست مخصوصا که ارتباط شرکت مایکروسافت مراکز امنیتی امریکا هم خوب می باشد.
با سلام
اویروسی با این ابعاد به مدت 6 سال است که فعالیت می کند!
مدیر شبکه ای که از وجودش بی اطلاع باشد باید خیلی ... باشد!
کی می خواهید از راه کارهای امنیتی استفاده نمایید؟
این موارد انگیزه را برای تشکیل شبکه ملی تقویت می کند.
نویسنده بیشتر بر خسارات ناشی از این ویروس تاکید دارد نه دعوا بر سر تلفظ لغت
راه حل خیلی از مشکلات امنیتی الان سال ها است که اختراع شده ولی ما تنبلیم و ازش استفاده نمی کنیم اسمش هم هست لینوکس.
تجربه شخصي خودم:
وقتي با ويروسي روبرو شدم كه حتي با وجود تعويض چندباره ويندوز و با انواع آنتي ويروس ها موفق به از بين بردنش نشدم، تنها راهي كه تونستم سيستم آلوده رو پاكسازي كنم اين بود كه با يه نسخه لينوكسي به صورت لايو(بدون نصب واجرا از روي سي دي) بالا اومدم و به سادگي با يه جستجوي ساده همه فايلهاي اجرايي مشكوك رو حذف (SHift+delete) كردم.
در يك كلمه; به لينوكس ايمان دارم.
اگر راه حل مسئله فقط لینوکس بود، که از آلمان و جاهای دیگر که جاسوسی نمیشد. اینجور ویروسها حتی روی لینوکس هم کار می کنند.
تو هم یه چیزی به گوشت رسیده بلغور میکنی میگی لینوکس هیچی هم راجع بهش نمیدونی
نمیدونم منظور از نویسنده چی بوده؟؟؟ این بد افزار تازه شناسایی شده... هیچ کس اطلاعات کافی ازش نداره فقط به اطلاعات داده شده توسط کسپرسکی بسنده میکنن .. بعد شما توقع داری اطلاع داشته باشن"؟؟ و به ظاهر از ایشون سوتی میگیری؟؟؟؟ خود شما تا هفته پیش اصلا میدونستید ی همچین بد افزاری وجود اصلا داره؟؟؟؟؟؟
نویسنده این متن همچین حرف زده انگار این ویروس رو خودش کشف کرده !
با تشکر از مطالبتان.
البته تلفظ این کلمه همان رین است و g تلفظ نمی شود.
نه عمو هادی کلمه مد نظر شما reign هست نه regin
و یک نکته دیگه اینکه همین ویندوزهای XP و حتی 7 که مورد استفاده در ادارات و سازمان های ما هستند هم به دلیل کپی غیر قانونی بودنشون هیچوقت مورد حمایت شرکت سازندشون قرار نمیگیرن! و در اکثر مواقع برای جلوگیری از شناسایی غیر قانونی بودنشون بخش بروزرسانی خودکار سیستم عامل ها غیر فعال میشن!
دم نویسنده گرم. حال کردم.
بی سواد این گلمه (regin) رین خوانده می شود نه رگین!!!!
ناشناس جان اول به جاي "كلمه" ننويس "گلمه" بعد در باره regin نظر بده
یه چیزیو در موردش نمیدونی حرف نزن آقای پروفوسور
بی سواد «کلمه» درسته، نه «گلمه»!
reign-رین=سلطنت: سریالش در حال پخشه
regin-رجین: معنی براش نیومده
آخه آقای باسواد حداقل تو Google Translate تلفظشو یاد بگیر بعد بیا ایراد بگیر...
تلفظ صحیح رجین هست. اینجا مشاهده کنید:
http://www.oddcast.com/home/demos/tts/tts_example.php?sitepal
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.