


15بازدید
۱۹
بیش از ۱۰۰۰ واحد نیروگاهی انرژی در آمریکا و اروپا هک شدند؛
افشای یکی از پیچیدهترین و بزرگترین حملات سایبری تاریخ
آن گونه که مشخص است، مقر اصلی عملیات هک در اروپای شرقی است، حال آنکه گفته میشود این عملیات بزرگ و پیچیده هک از سوی هکرهایی صورت گرفته که گویا از سوی دولتی خاص پشتیبانی و حمایت میشوند. کارشناسان امنیت سایبری احتمال میدهند این عملیات از سوی دولت روسیه هدایت و پشتیبانی شده باشد.
 شرکت «سیمانتک» یکی از معتبرترین و سابقهدارترین شرکتهای فعال در عرصه امنیت سایبری، به تازگی اعلام کرده بدافزاری را کشف کرده که با نفوذ در بیش از ۱۰۰۰ واحد نیروگاهی تأمین انرژی در سرتاسر اروپا و ایالات متحده، سیستمهای کنترل کننده این واحدها را در اختیار هکرها میگذارده است. سیمانتک که این ویروس را کشف کرده، نام آن را Energetic Bear گذاشته است.
به گزارش «تابناک»، آن گونه که سیمانتک یادآور شده است، این بد افزار به هکرها امکان رصد میزان مصرف انرژی را به شکل Real-Time میداده و توان از کار انداختن سیستمهای فیزیکی همچون توربینهای بادی، خطوط لوله انتقال گاز و واحدهای نیروگاهی را تنها با یک کلیک ماوس فراهم کرده است.
گفته میشود، این حمله سایبری که در هجده ماه صورت گرفته، بیش از هزار سازمان و واحد نیروگاهی را در ۸۴ کشور هدف قرار داده است.
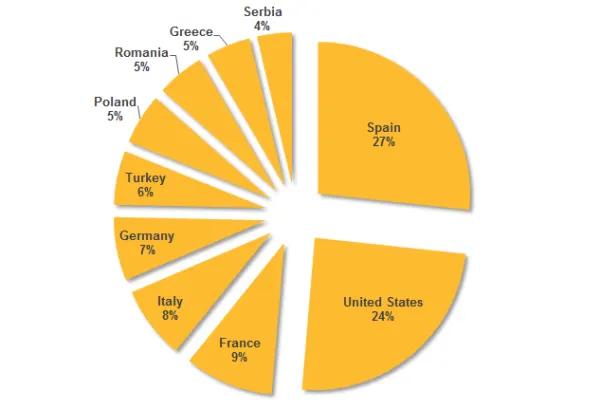
سیمانتک در گزارش خود گفته است: در میان این هزار هدف Dragonfly، اپراتورهای شبکه انتقال انرژی، واحدهای تولید برق، اپراتورهای خطوط لوله انتقال نفت و گاز تولید کنندگان تجهیزات صنایع تولید انرژی دیده میشوند. همچنین بخش اعظمی از هدفها در کشورهای ایالات متحده، اسپانیا، فرانسه، ایتالیا، آلمان، ترکیه و لهستان قرار داشتهاند.
گفتنی است، گروه Dragonfly که با نام Energetic Bear شناخته میشوند، این عملیات را از سال ۲۰۱۱ آغاز کرده و از آن زمان تا کنون فعالیت داشتهاند. سیمانتک اشاره نموده که این گروه پیش از این نیز حملات سایبری گسترده و پیچیدهای علیه نهادهای دفاعی و هوانوردی در اروپا و آمریکا صورت داده است.
سیمانتک بر این باور است، این گروه که از تکنیکهای فوق پیشرفته برای حمله سایبری و هک استفاده میکنند، علایم و شاخصههای یک گروه دولتی را دارا هستند. به گفته سیمانتک، تجزیه و تحلیل رد پای فعالیت این بد افزار حاکی از آن است که گروه Dragonfly در روزهای دوشنبه تا جمعه فعال بوده و ساعات فعالیت آنها در این روزها نیز یک بازه زمانی ۹ ساعته از ساعت ۹ صبح تا ۶ بعد از ظهر بوده است. Time Zone این گروه نیز دقیقا +۴ UTC بوده است.
بر پایه این اطلاعات، سیمانتک بر این باور است که مقر این گروه جایی در اروپای شرقی است.
اینها همه در حالی است که «استوارت پی راب» افسر ارشد سابق MI۶ پیش از این به فایننشیال تایمز گفته که یک چنین عملیات پیچیده و گسترده در این سطح، تنها برای به دست آوردن اطلاعات و دادههای استراتژیک و تنها به دستور و حمایت دولتها میتواند صورت پذیرد.
وی مدعی شده که این هکرها افراد وابسته به Fapsi (آژانس جاسوسی الکترونیکی روسیه) هستند.
 افزودن تابناک به منابع ترجیحی گوگل
تابناک را در شبکه های اجتماعی دنبال کنید
نظرات بینندگان
کار کار ایرانی ها نیست. اما کاشکی بود.
یعنی هنوز ما در اون سطح نیستیم.
اونوقت این تایم زون +4 یعنی چه؟!!
sounds like some intelligence! finally coming out of the un-intelligent agencies. ha
باسلام نميتواند خطرناك باشد چون اگر بود برق جايي تاحالا قطع شده بود
بدافزارها مي توانند پخش شوند و کار کنند نياز به حضور فيزيکي نيست
چنين كارهاىى از اين أبرقدرت پير بعيد است.
دمشون گرم
دیگرزمان قدیم گذشته است.گذشت زمانیکه غربی ها زور میگفتندوکسی را یارای مقابله با آنان نبود.اکنون زمان اطلاعات است وملل ستم دیده دماراز روزگار غربیان زورگو درخواهند آورد. همانها که سالهاست درسراسرجهان به آدمکشی و خصوصا مسلمان کشی مشغول هستند.من روزگاری را میبینم که غربیان می بایست به خاک سیاه بنشینند.آنا دچار تجزیه طلبی از داخل و فروپاشی از درون خواهند گشت.به امید آنروز.
دمشون بسیار گرم عجب جونورایین این هکرا
سیمانتک هم که مال روسیه است !!!!!!
بعد اومده دولت روسیه رو لو داده و هرچی رشتنو پنبه کرده ؟؟؟؟؟؟؟؟
چه مخی دارن اینا من هنوز با نرم افزار paint ویندوز مشکل دارم اینا اینجوری هک میکنن
فيلم جان سخت 4
کار انگلیسیهاست
کار کار روسیه ناکسه
من همینجا از الان میگم اگه کاربر "محمد جعفر" نظر بده یکی از 3 حالت زیر رو بیان میکنه:
1-ایران پشت این ماجراست
2-روسیه میخواد با غرب بجنگه
3-روسیه یه کشور بسیار خوب و عالی ای هست
خود سیمانتک ویروس رو نوشته!!
خدارو شک ساعت زمانی شون 4+ بوده . اگه 3.5+ بود که الان باید جواب کار نکرده رو هم می دادیم. ولی خداییش دم هکرها گرم.
روس ها و چيني ها تو هك با اختلاف زياد از امريكا اولن
اینها خرافات است، مگر می توان یک توربین را با یک کلیک موس از کار انداخت، توربین به اون بزرگی رو نمیشه با نیروی کمی در حد یک انگشت نگه داشت.
دیدگاه خود را بنویسید
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.