


هشدار به همه کاربران و نهادهای امنیتی؛
صهیونیستها تنها با لمس لپتاپ شما، اطلاعات میدزدند؟!
دانشگاه تلآویو، پژوهشی انجام داده که دزدی اطلاعات را از کاربران به یک نسل جدید ارتقا داده است. در این نوع از دزدی اطلاعات، تنها کافی است که سارق دستگاه شما را لمس کند تا در آن واحد و به شکل Real-Time اطلاعات موجود در آن پردازش شده و همه رمزگذاریها شکسته شود.

داستان از این قرار است که نفوذ و رسوخ به درون یک رایانه به شکل عادی، نیازمند استفاده از حفرههای امنیتی موجود در آن دستگاه به وسیله هک کردن آن، یا اقدام به انجام حملات گسترده یا Brute Force Attack است. هیچ یک از اینها به سادگی و در زمان اندک شدنی نیست.
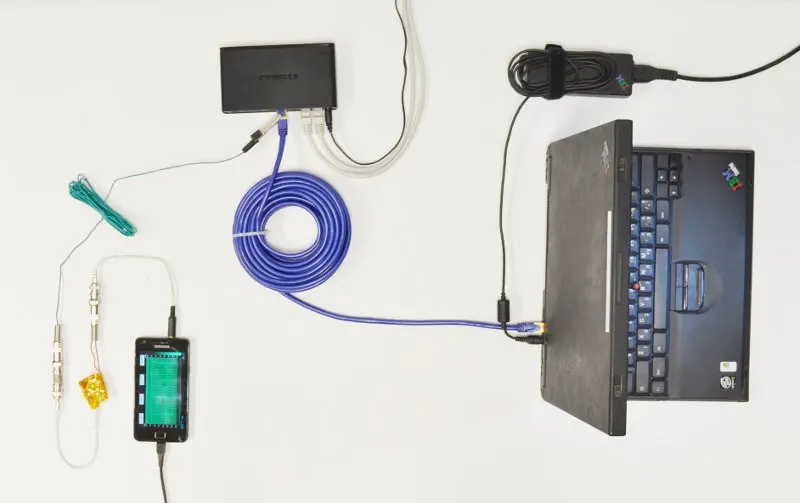
اما یک تیم در دانشگاه تلآویو راه جدیدی برای سرقت ساده اطلاعات از رایانهها کشف کردهاند. اگر در حالی که یک دستبند دیجیتالی مخصوص بر مچ خود دارید، یک رایانه یا لپتاپ را لمس کنید، توان ایجاد تغییرات در پتانسیل الکتریکی آن را خواهید داشت که خروجی آن افشا شدن اطلاعات و حتی رمزنگاریهای قدرتمندی مانند کدهای ۴۰۹۶ بیتی RSA است. حتی در برخی موارد، نیازی به لمس دستگاه هم نیست!
این تیم در توضیح روش جدید خود گفتهاند: روش حمله ما از متدهای جدید Side Channels استفاده میکند و بنا بر این ملاحظه است که پتانسیل الکتریکی زمینه در بسیاری از رایانهها بر مبنای روش محاسباتی در نوسان است. یک فرد هکر میتواند این سیگنال را با لمس اسکلت فلزی دستگاه اندازهگیری و بررسی کند.
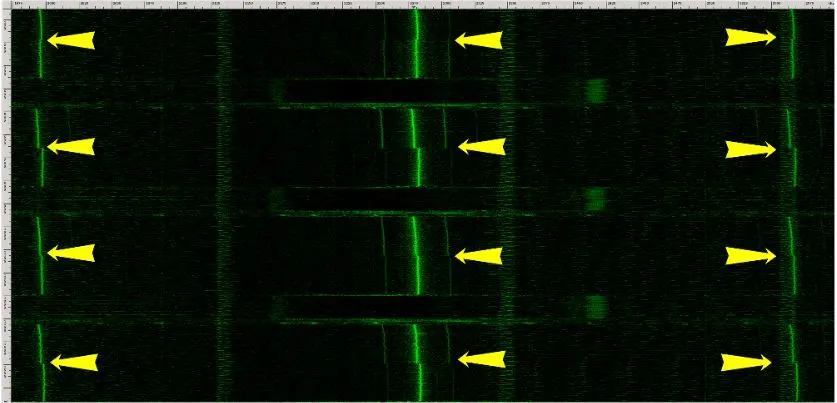
ایشان توضیح دادهاند: با این روش و با پردازشهای مناسب Crypanalysis موفق شدیم که کدهای رمزنگاری شده ۴۰۹۶ بیتی RSA و ۳۰۷۲ بیتی E۱Gamel را از لپتاپها بدزدیم. با استفاده از یک سیگنال معمول در حد ۲ MHz سرقت اطلاعات در عرض چند ثانیه امکان پذیر است و اگر این سیگنال به پایینترین حد خود، یعنی حدود ۴۰ KHz برسد، سرقت اطلاعات چند ساعت زمان لازم خواهد داشت.
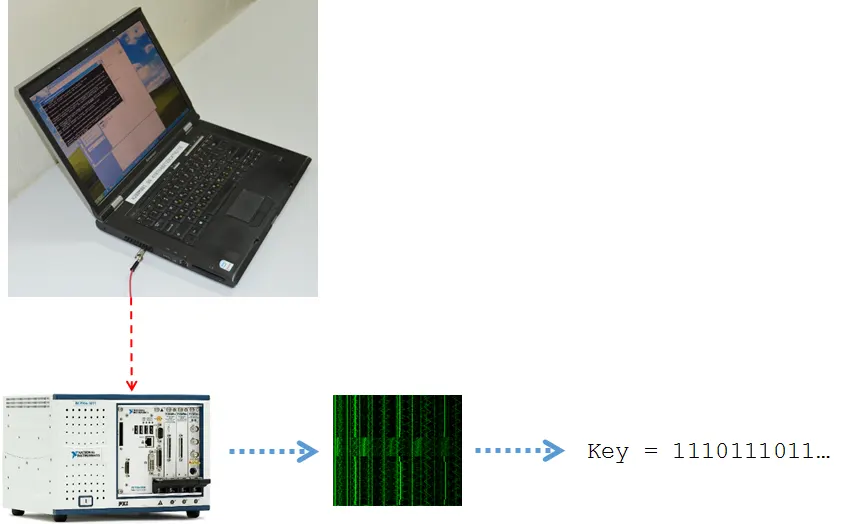
کافی است، این را در نظر آورید که اگر بیشتر کاربران عادی از رمزنگاری استفاده کنند، از کلیدهای نهایتا ۲۵۶ بیتی استفاده میکنند. این تیم اذعان کرده که به این روش توانسته اطلاعات رمزنگاری شده توسط نرمافزارهای GnuPG که متداولترین نرمافزارهای کاربردی رمزگذاری اطلاعات به شکل Open Source هستند را از مدلهای گوناگون لپتاپ استخراج و افشا کنند.
همان گونه که گفته شد، فرد سارق در این روش تنها کافی است، یک قسمت هادی از لپتاپ یا رایانه را لمس کند؛ اگر امکان دریافت سیگنالها با دست فراهم نباشد، یک قلم فلزی کوچک، میتواند نقش رسانا را به خوبی بازی کند.
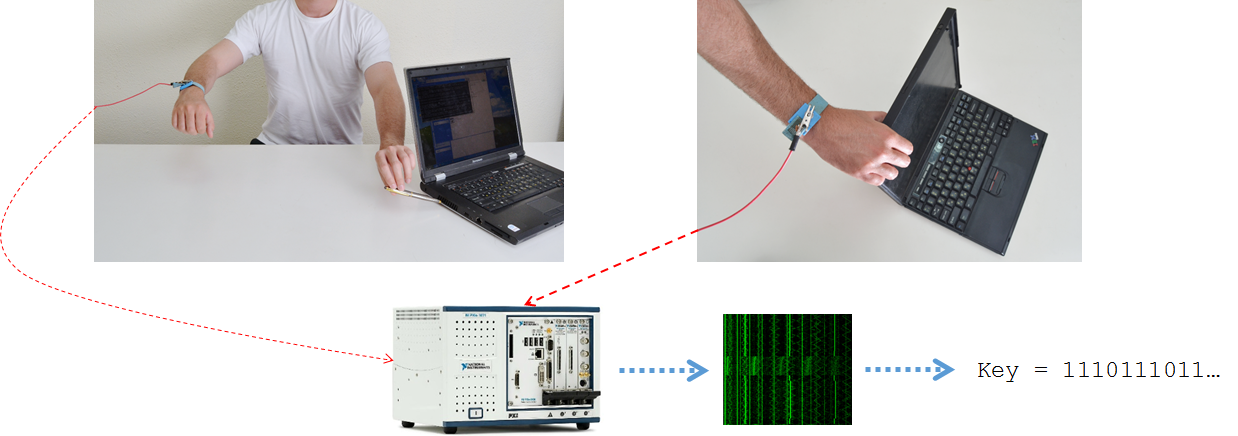
در واقع فرد سارق خود را در نزدیکی لپتاپ قرار میدهد و با لمس آن با دست خالی یا نهایتا یک قلم اطلاعات آن را میدزدد. آن گونه که گفته شده است، در حملات غیرانطباقی یا None-Adaptive استخراج هر بیت کد رمزگذاری شده، حدود یک ثانیه و در حملات انطباقی یا Adaptive استخراج هر بیت، چهار ثانیه زمان میبرد.
این امر به این معناست که در آینده نزدیک، حملات سایبری وارد یک نسل جدید شده و در نتیجه امنیت کاربران به شدت به خطر میافتد. به سادگی میتوان گفت، اگر این فنآوری به مرحله استفاده انبوه برسد، هیچ یک از روشهایی که تا کنون برای نگهداری از اطلاعات و بر پایه رمزگذاری آنها توصیه شده و میشود، به کار نخواهند آمد.
پیش از این، ادوارد اسنودن در خصوص رمزگذاری دادهها و اطلاعات به عنوان یک ضرورت اساسی در کار با اینترنت و رایانه بارها توصیه کرده بود. حال باید گفت، با ورود این نسل جدید از دزدی اطلاعات باید به فکر راههایی جدیدی برای نگهداری از دادهها بود.
میتوانید متن کامل گزارش منتشره از سوی این تیم هکر در دانشگاه تلآویو را در اینجا بخوانید.
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
اوکی
اقا فقط زمانی می تونن رمز rsa رو بردارن که در حال رمز نگاری باشی را رمز گشایی . فقط همین
پاد زهر آن خیلی ساده است
عایق الکتریسیته
یا ارسال نویز رو فرکانس جریان که باید هم فرکانس cpu باشد
من مهندس کامپیوتر و فوق دیپلم برق هستم و بهتون می گم که همش جفنگه . این چیزی که این میگه خواب و رویاست.
لب تابم تحفه است که بخوان اطلاعاتشو کسی بدزده اوووووه انقدر مشکل داریم حالا نگران صهیونیستا باشیم
چرا گیر دادین به rsa
همه میدونن محاسبات کامپیوتر با سیگنال های 0 و 1 انجام میشه
حالا ظاهرا روشی پیدا کردن که به صورت فیزیکی با لمس کامپیوتر این کد ها قابل دزدیدن و پردازش هست
http://en.wikipedia.org/wiki/Side_channel_attack
و این جهت توضیحات مفهوم و چند مثال واقعی: http://www.cryptofails.com/post/70097430253/crypto-noobs-2-side-channel-attacks
به نظر من نمیشه با قطعیت گفت که همچین چیزی ممکن هست یا نیست، اما قطعا تمام داده های یک سیستم رو نمیشه با چنین روشی و سرعتی استخراج کرد، بلکه میشه با استفاده از این روش و با توجه به فعالیت های نرم افزاری سیستم، بخشی از داده هایی که اخیرا در حال استفاده بودن رو به دست آورد و با درصد خطای بالا اقدام به استخراج یا حدس زدن اطلاعاتی کرد که ممکن است حیاتی یا مهم باشند ...
نيازي به اين كار نيست. كافي است اطلاعات سنتر مركزي در آمريكا كه تمام اطلاعات هارد هاي جهان را در آن جا ذخيره دارند چك كنند و نمونه بردارند. هر كامپيوتري يك بار به اينترنت وصل شود تمام اطلاعات داخلش در مركز اطلاعات آمريكا ذخيره مي شود. و نتيجه هاي زيادي هم محققين آن كشور از بررسي اين اطلاعات به دست مي آورند.
بابا این که کاری نداره برای رفع این مشکل مثل بازی نون بیار کباب بر محکم بزن به روی دست کسی که لپ تاپتو لمس کرده همین...
اگر کمی اطلاعات هم بدست بیارند میتونند ازش برای دزدین به روشهای دیگه استفاده کنن
لازم نیست همون لحظه لپ تاپ رو تخلیه کنند
روش نرم افزاری نیست ظاهرا
الکترونیکی
حال همه اینها اگر هم درست باشد
آیا میشود از تکنولوژی امروزی که از ویندوز تا تمام نرم افزارها و اپ های کاربردی به دست آمریکا و دانشمندان خارجی تولید و به مصرف عام مردم جهان درمی آید استفاده نکرد؟ خب مشخص هست که نمیشود و این را باید بدانیم که از هرسیستم عامل و هر آپ و هر نرم افزاری استفاده کنیم نویسنده برنامه با راهکارهای مختلفبه اطلاعات ما دسترسی دارد اما مسلما کسی که برای فقط تماس و برای کارهای شخصی با دیگران از اینگونه نرم افزارها و اپ ها استفاده میکند هیچ ترسی برای استفاده از اینها ندارد چرا که به جمع میلیاردها آدمی میپیوندد که دارند از همین نرم افزار ها و اپ ها استفاده میکنن . بیشتر اینگونه مسائل به درد ادارات و نهادهایی که میخان اطلاعاتشون سری بمونه میخوره نه افراد شخصی
عزيزم يه خورده برنامه هاي discovery نگاه كن ببين اونا كجان ما كجاييم
بنده با مهندسی برق و 15 سال تجربه در زمینه سخت افزار و نرم افزار رایانه ، تقریبا چنین چیزی بسیار مشکل بوده و این مطالب را تنها از جنبه تبلیغاتی و ایجاد تشویش مفید می دانم.
کدهای رمز نگاری پیش و پس از دخیره و بازیابی داده های درون حافظه بکار می روند و برای بدست آوردن آنها باید حجم عظیمی از داده های یک رایانه را به بک ابررایانه داد که در این صورت می توان پس از بررسی رمز را گشود.
البته همواره باید درصد کمی هم برای خطا باقی گذاشت.
شما فیلم تخیلی زیاد دیدی....
فکر نمیکنم در حال حاضر کاربردی داشته باشه چون خیلی کنده
دوستان گلم ، بجای اینکه خودتون روگول بزنید ، کمی فکر کنین ، این قضیه واقعا امکان پذیره ؛ مهندسین کامپیوتر ، درک این موضوع خیلی هم ساده بود ، خوش خیال نباشید ، واقعا امکان پذیره.
مزخرفه
هرکس کوچکترین دانشی در الکترونیک و کامپیوتر داشته باشه میفهمه بلوفه.
ما دانش IT نداریم ولی میفهمیم بلوفه، تابناک زرد
ای بابا
بدنه لپ تاب شیلد میباشد
تا از نویز ورودی و خروجی جلوگیری بشود
این روش امکان پذیره ولی خطای بالایی داره مخصوصا که روی بدنه قرار بگیره.
عموما از روی میزان مصرف پاور این کار رو انجام میدن.
ولی کلا ایده است و برای به نتیجه رسیدن باید کلی وقت داشت.
ضمنا عکستون هم ربطی به موضوع نداشت چون نمیشه لرزش بدنه رو حس کرد!!
البته این خبر میتونه یک جنگ خبری بیشتر باشه تا واقعیت ولی نکته اساسی این است که متاسفانه بر خلاف کشور ما که دانشگاه و پژوهشهاش هیچ ارتباطی با واقعیت نداره در اسرائیل تمام پروژه ها در تمام زمینه ها کاربردی داره نمونه خیلی کاربردیش کنترل انفجارهای انتخاری است که بعد از دونوبت انفجار انتخاری و با یک تکنولوزی کنترل از راه دور دیگر موردی از این قبیل انتخارها در اسرائیل دیده نشده درحالی که در عراق روزی چندین عملیات انتحاری انجام میشه و صد البته این تحقیقات در همه رمینه ها در اسرائیل انجام میشود از علوم دینی بگیر تا علوم کاربردی برای همین بزرگترین مراکز سیره شناسی ادیان خصوصا سالم و مذاهب ان در تل اویو واقع شده و نه در نجف و قم و مشهد و........ و انچه این روزها مشخص میشود نتیجه یکی از این تحقیقات کاربردی ایجاد القاعده و النصره و داعش و....... در کشورهای مسلمان هست انهم این تحقیقات از عربستان شروع شده و پروژه هم در اسرائیل عملیاتی شده و این موضوع ضعف اساسی ایران و سایر کشورهای مسلمان است که علت اولیه ان عدم وجود وحدت بین مسلمانان و داشتن هنر تحمل و گفتگو با هم است در واقع گفتگو و تفاهم و مدار در مذاهب اسلامی نقطه ثقل ضربه اسرائیل به این وحدت و هدف اصلی تمام سازمانهای جاسوسی موساد و سیا و ام ای شش این وحدت و مدارا است تا بتوانند تا میشود به مسلمین ضربه بزنند و منابع انها را به غارت ببرند
بر خلاف ali من با گفته هات موافقم، خودم دارم پروپوزال دکترامو می نویسم استادم بهم میگه یه چیزی بنویس مقاله خور باشه کاربردی و اینا رو ولش کن، در مورد قسمت دوم اره دیگه الان مسلمونا خودشون دارن خودشونو می کشن نیازی به جنگ با غریبه یا ساختن فیلم ضد اسلام هم نیست
دارن یه تکنولوژی رو بررس میکنن کجا هستی؟؟؟
Hich ghalati mikonand harf ast. Byada baraye jelogiri az in kar rahaye monaseb peyda kard va jelo in bi sheraftha ro gereft. Hadafesh zarbe zadan be kole keshvar ast va bayad ba deghat kamel donbal kard
ببخشید این لینکی که دادید فیلتره. با این حساب و این فیلترهای موجود در کشور ما جای نگرانی نیست؟؟؟؟؟
مشکوکه
صاحبان رسانه فارسی! برای بار هزارم...
«فنآوری» اشتباه است «فنآوری» درست است!
اتقاقاً با دستور زبان جدید همان فنآوری درست است!
فنآوری هم اشتباه است. درستش فناوری است، مثل جنگاوری. یک جستجو بکنید نظر فرهنگستان را در زمینه املای درست لغت فناوری می بینید.
این قضیه هم مثل گنبد آهنین بود. دیدیم که هواپیماهای بدون سرنشین از گنبد آهنین عبور کردند.
جوک گفتن!!!!!
والله یه عده مثل شما کارشون شده مسخره کردن و ضعیف نشان دادن دشمن ، همین گنبد آهنین فعلا تلفات اسرائیل رو به یک صدم تلفات فلسطنی ها رسونده
اسراییل کشور دزدیده
اگر دزدیاشو ادامه نده تعجب میکنیم!!!!!!!!!!!!!!!!!!!!
خدا رو شکر ما با پاسپورت ایرانی اجازه ورود به اونجا رو نداریم اونا هم همینطور
این اتفاق زمانی رخ میده که :
یا منو ببر به خونه تون یا بیا به خونه ما !!
پس این خبر خیلی ما رو نگران نکرد ..
با گزینه دوم موافقم
عجبا خوب جاسوس استخدام میکنن نمیان بگن که من اسرائیلیم اومدم دزدی اطلاعات
فکر کنم بیشتر توهم زدن ! اگر اینطور بود به جای هارد دیسک های گردانِ کند، از همین روش برای خوندن اطلاعات استفاده می کردن و کلی سرعت بازیابی اطلاعات رو بالا می بردن، ولی الان واقعا تصور خوندن اطلاعات یه دیک گردانِ یک ترا بایتی در عرض چند ثانیه یکم توهم به نظر میرسه تازه اونم همراه با رمزگشایی !!!
سرعت خیل پایینه یکم حساب کتاب کنی می فهمی!!!!
اغلب مردم (99 درصد) اطلاعات حساس و باارزشی روی سیستم هایشان ندارند. این گزارش برای نظامیان و نیز بانک ها و مراکز حساس مهم است.
خیلی روش جالبیه... فوق العادست!!!
ولی به نظر هر بیت 1 ثانیه یکم کند نیست؟!!
1 بایت = 8 بیت
1 کیلو بایت = 1028 بایت
1 مگا بایت = 1028 کیلو بایت = 1024 * 1024 بایت
فرض اگه حتی مثلا برای یه عکس با کیفیت معمولی و سایز1 مگا بایت رو هم بخواد انتقال بده حدود 8388608 ثانیه طول میکشه!
حدود 23 ساعت!!!
به نظرم در باره سرعت انتقال اطلاعات یه جای خبر اشتباه ترجمه شده.
اون چیزی که من از این مقاله برداشت کردم این بوده که ابتدا اطلاعات انتقال پیدا میکنن(به سرقت میره) و بعد رمزگشایی میشن، بنابر این ممکنه خیلی داده ها اضافه باشن..
به فرض چطور میخواد فقط با لمس قسمت رسانای لپ تاپ دقیقا به مکانی از حافظه مراجعه کنه که رمز در اون ذخیره شده؟!
اگه اینطور هم باشه باید از طریق لمس سیستم اول برنامه ای با الگوریتم آدرس دهی حافظه از دست جاسوس به سیستم انتقال پیدا کنه، که اینجا تناقض و پارادوکسش خودش رو نشون میده...
در هر حال روش قابل تاملی هست.
فکر می کنید یک رمز چقدر حجم دارد؟
این که میگی تو سریال فرار از زندان بود
سدوساینس یا شبه علم و به زبان ساده تر دری وری
با سلام
این حمله جزء حملات القای خطا است و به این بدیهی بودن هم که شما نشتید نیست. همانگونه که فرمودید استخراج یک بیت در حد ثانیه زمان می برد.
مهمتر از همه سایتی که لینک دادید فیلتر است.
:)
با عقل جور در نمی آد. یه تحقیقی است با هزار تا اما و اگر.
همش دروغه.
شکست های اطلاعاتی شون ر میخوان توجیح کنند و بگن هنوز ما قوی هستیم.
من مهندس کامپیوترم اما...
I DON'T UNDERSTAND ANYTHING
دو تا موضوع اینجا با هم قاطی شده
یکی به دست اوردن اطلاعات از کامپیوتره
دوم رمز گشایی rsa
اولی به رشته برق ربط داره اونم اساتید برق باید بررسی کنن که می شه یا نمی شه البته به نظر بنده امکان داره
دومیش نرم افزاری هستش که اونم باید اساتید کامپیوتر بررسی کنن ولی به نظر بنده خیلی خنده داره ، رمز گشایی هیچ ربطی به دانلود فایل نداره اصلا من یه فایل رمز شده معمولی رو بدم به همین اقایون مخترع ، بیان فایلو باز کنن ، دانلود فایل از لبتاب پیشکش .
کلید خصوصی RSA رو بر می دارن و کلا هر کلید رمزنگاری دیگه ای. روش کارشونم واسه زمانی که کامپیوتر در حال رمزنگاری یا رمزگشایی هستش با تغییر توان الکتریکی بیت های رمزنگار رو به ترتیب تشخیص میدن. حالا چه طور دقیقا؟ خوب معلومه که ما نمیدونیم:)
یک نرم افزاری باید همیشه علم خودش رو به روز کنه! نه اینکه به اون کتاب های قدیمی بسنده کنه!
آقا ما هم خواستيم همينو بگيم، من هم phd رشته برقيم نفهميديم هيچي، اول بگو چي رو ميخواي بدزدي، يه توضيحي بده، اگه ترجمت خوب نيست لااقل آدرس يك سايت رو بده كه فيلتر نباشه
جیگر
مطلب الکترونیکی بود نه نرم افزاری
تکنیک پالس بخون
درس هات رو دوباره از اول بخون
چرا چنين تكنولوژي كاربرديشونو افشاء كردن؟؟؟!!!! مشكوك نيست!!!؟؟؟
چون نسل جدید لپ تاپ هاشونو بفروشن. دروغه و فقط جنبه تبلیغاتی داره و گرنه هرگز بیان نمیشد.
نه برای اینکه دروغ هست!
دلیلش رو همه میدونن!
شکست های اطلاعاتی و امنیتی که از هکر ها وحملات بیسابقه سایبری به اینها شده.
اینا فقط خبر هست و بس.
برای اینکه قدیمی و سوخته است!
یه راه کارش اینه که با استفاده از یه قفل مکانیکی جریان بین باتری و لپ تاپ در اختیار کاربر ش قرار بگیره
منبعت که فیلتره
LOL
خالب بندی
اسرائیل و امریکا هیچ غلطی نتوانسته و نمی توانند بکنند....
این حربه های پروپاگاندایی دیگه قدیمی شده!
پروپاگاندایی به این بزرگی افشا نخواهد شد که من و شما دیگه لبتاپ نخریم!!!
پس قراره نسل جیدید لپ تاپ بیاد که پول بیشتری به اینا بدیم و جیبشون رو پر کنیم!
مثل بیماری ابولا که خودشون انداختن به حون موش های ازمایشگاهیی افرسیفا بعد هم دارو هاشون رو به همه دنیا فروختن!!!
یاد بگیرید تجارت کثیف اینها رو و ازشون دور باشید!
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.