


مرورگر شما در خطر حمله امنیتی POODLE است
POODLE نوعی سگ پشمالو و باهوش است، ولی هنگامی که سخن از اینترنت و مرورگر به میان میآید، این POODLE آسیبپذیری جدی است که به تازگی کشف شده و شاید هماکنون مرورگر شما را نیز تحت تأثیر گذاشته باشد؛ اما POODLE و راههای مقابله با آن چیست؟

به گزارش «تابناک»، POODLE مخفف عبارت Padding Oracle Downgraded Legacy Encryption است که در واقع یک خطر امنیتی بزرگ تلقی میشود که تا کنون بسیاری را آلوده کرده است. همچنین به عنوان یک آسیبپذیری امنیتی میتواند همه مرورگرها را آلوده کرده و به آنها حمله کند؛ اما برای مقابله با آن نخست لازم است، نحوه کار POODLE را تشریح کنیم.
اطلاعات اساسی
برای درک آسیبپذیری POODLE نخست باید چیزهایی از SSL و TLS بدانیم. این دو پروتکل رمزنگاری شده هستند تا از ارتباطات اینترنتی مهم شما محافظت کنند. وقتی به یک وبسایت میروید و در ابتدای آدرس آن عبارت HTTPS: // را میبینید، در حال استفاده از پروتکل SSL/TLS هستید. پروتکل SSL یا Secure Socket Layer و TLS یا Transport Security Layer با هم تفاوتهایی دارند، ولی بیشتر آنها را یکجا با نام SSL خطاب میکنند.SSL حدود ده سال پیش توسط TLS جایگزین شد، ولی هنوز به شکل گستردهای از آن استفاده میشود. همین نکته است که POODLE را خطرناکتر میسازد.
وقتی از یک صفحه وب بازدید میکنید، رایانهای که وبسایت را برای شما میآورد (وب سرور) قادر به ایجاد سطوح گوناگونی از رمزگذاری از TLSv1.2 یعنی آخرین و امنترین استاندارد تا SSLv3 یعنی قدیمیترین و ناامنترین نوع رمزگذاری است. این امر به مرورگر و وب سرور اجازه میدهد از مسیر یک پروتکل با یکدیگر مرتبط شوند تا به شکلی امن با هم ارتباط برقرار کنند. این همان راه اساسی است که از طریق آن مرورگرها و وب سرورها به مقابله با حملات از نوع Man-in-the-Middle میپردازند؛ حملاتی که POODLE نیز جزوی از آنهاست.
حملات Man-in-the-Middle چیست؟
POODLE چگونه کار میکند؟
POODLE وب سرور و مرورگر را مجبور به تنزل به پروتکل SSLv3 میکند. با این کار هکر قادر به دریافت اطلاعات در ارتباط بین این دو میشود؛ این به آن معناست که هکر میتواند به Cookieها که برای ذخیره اطلاعات به شکل متن کاربرد دارند دسترسی پیدا کند. برخی از این Cookieها حاوی اطلاعات شخصی و حساس شما هستند.
از سویی باید گفت، حمله از نوع POODLE سادهترین راه برای هکر در راستای دسترسی به اطلاعات شما نیست. نخست باید بررسی کنیم، آیا شما در برابر حملات POODLE آسیبپذیر هستید یا خیر. برای فهمیدن این موضوع به وب سایت POODLETest در اینجا بروید. اگر در این صفحه سگی را با نام NOT Vulnerable دیدید، مرورگر شما آسیب ناپذیر است؛ اما اگر سگی با نام Vulnerable دیدید، مرورگر شما آسیبپذیر است.
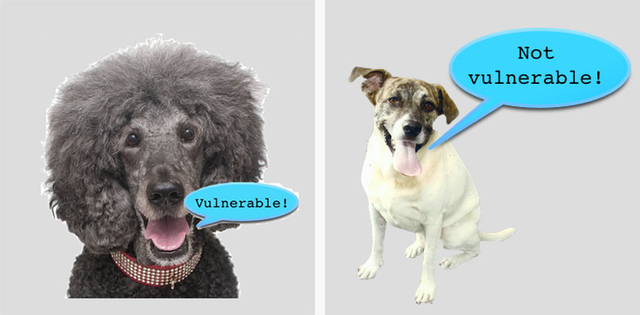
کاربران حرفه ای میتوانند برای دریافت اطلاعات اساسیتر به اینجا مراجعه کنند.
راه اصلی مقابله با این حمله غیر فعال کردن SSLv3 در مرورگر است. اگر این قابلیت غیرفعال باشد، POODLE توان اجبار مرورگر به تنزل به SSLv3 را ندارد. بگذارید تا راه غیر فعال کردن این پروتکل رمزگذاری را در گوگل کروم، فایرفاکس و IE به شما نشان دهیم.اما پیش از شروع ذکر این نکته ضروری است که بسیاری از وبسایتها هنوز از SSLv3 استفاده میکنند و در صورت غیر فعال کردن این پروتکل ممکن است این وبسایتها مانند سابق کار نکنند. البته این مشکل خود این وب سایتها است و باید هرچه زودتر خود را به TLS ارتقا دهند.
در مرورگر گوگل کروم
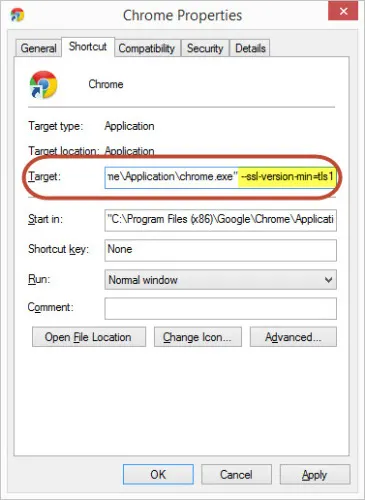
بر روی آیکون این مرورگر در سیستم خود کلیک راست کرده و گزینه Properties را برگزینید.
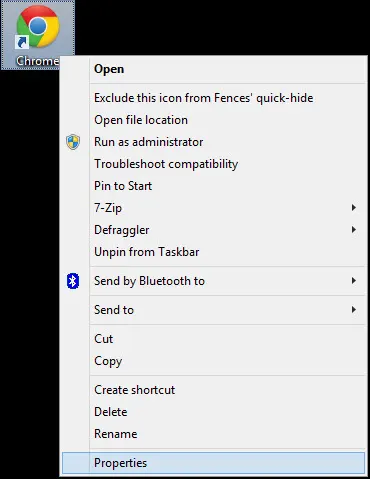
در پنجره Properties به
دنبال فیلد Target
بگردید. این فیلد آدرس مکانی را که کروم در آن است، نشان میدهد. در پایان این
آدرس یعنی بعد از علامت کوتیشن (") در پایان آدرس یک فاصله گذاشته و عبارت
زیر را در ادامه وارد کنید.
––ssl-version-min=tls1
همچنین میتوانید این عبارت را عینا از اینجا کپی و در این فیلد وارد کنید. این عبارت به کروم میگوید، آخرین نسخه پروتکل رمزگذاری که مجاز به استفاده از آن است، TLSv1 بوده و مجاز به تنزل به نسخه پایین تر نیست. روی Apply کلیک کنید و این پنجره را ببندید.
در مرورگر اینترنت اکسپلورر
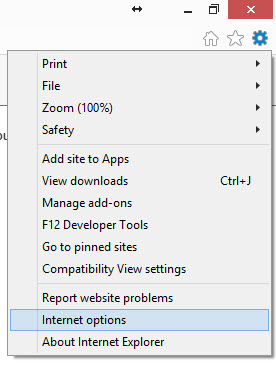
مرورگر IE را باز کرده و روی آیکون تنظیمات کلیک و گزینه Internet Options را انتخاب کنید.
در آخرین تب یعنی تب Advanced و در بخش Settings در بین گزینهها پایین بیایید تا به گزینههای Use SSL 2.0 و USE SSL 3.0 برسید.
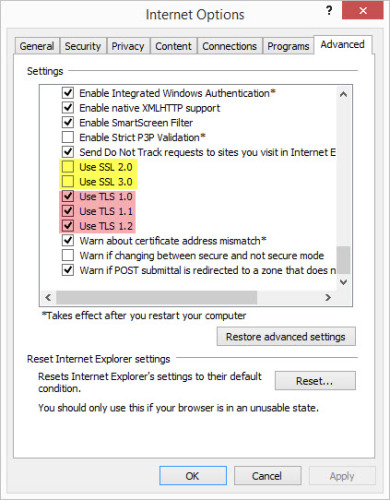
اگر این گزینهها فعال و انتخاب شده هستند، همه آنها را غیر فعال کنید. همچنین مطمئن شوید، گزینههای Use TLS 1, TLS 1.1, TLS 1.2 فعال باشد. اگر همه این سه گزینه را نمی بینید، باید مرورگر خود را بهروزرسانی کنید. در نهایت همه چیز را OK کنید و صفحه را ببندید.
در مرورگر فایرفاکس
اگر مانند ما یکی از طرفداران پر و پا قرص فایرفاکس هستید، خبر خوش برای شما این است که کافی است افزونه SSL Version Control را به مرورگر خود بیفزایید – از اینجا. به همین سادگی.
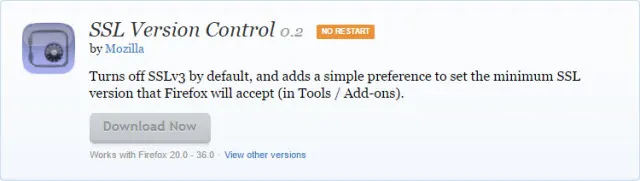
همچنین موزیلا خبر داده که نسخه بعدی فایرفاکس (نسخه 34) به کلی پشتیبانی از SSLv3 را ملغی خواهد کرد. به همین دلایل است که ما فایرفاکس را دوست داریم. هر چند این نسخه احتمالا تا ماه نوامبر بیرون نخواهد آمد.
نظر شما درباره POODLE و راههای مقابله با آن چیست؟ آیا ابزارها و نرمافزارهای دیگری برای مقابله با این حمله خطرناک میشناسید؟
تابناک را در شبکه های اجتماعی دنبال کنید
 افزودن تابناک به منابع ترجیحی گوگل
نظرات بینندگان
در کروم که قبول نمی کنه و در ie هم تغییر دادم اما بازم میگه سیستم اسیب پذیره. یه جای کار ایراد داره. لطفا بررسی کنید.
کروم اگر به روز باشه ، آسیب پذیر نیست. به جای تغییرات در تنظیمات بهتر است آخرین ورژن را از سایت گوگل دانلود کنید.
اما ماکروسافت اکسپلورر در آخرین ورژن هم باید به قسمت تنظیمات وارد شوید ( طبق توضیحات ) و پروتکل ssl 2 , 3 رو غیرفعال کنید.
عالی
سلام، مرسی از اطلاعات خوب شما.
لطفا قسمت فناوری را از سایر مطلب روزمره جدا بفرمائید.
آخرین نسخه های مرورگرها رو اگه داشته باشین و همیشه آپدیت باشین نیازی نیست نگران این چیزها باشید
گر در این صفحه سگی را با نام NOT Vulnerable دیدید، مرورگر شما آسیب ناپذیر است؛ اما اگر سگی با نام Vulnerable دیدید، مرورگر شما آسیبپذیر است. با سلام ما نفهمیدم کدوم نشانه آسیب پذیری داره وکدوم آسیب پذیری نداره
نشون میده فایرفاکس بهترین مرورگره که همیشه با ساخت برنامه ها و افزونه ها به فکر کاربراش هست
:( سیستم من داغونه
سلام لطفا قسمتهای مربوط به فناوری اطلاعات را جدا کنید
نه والا. خداخیرتون بده. من که اسمشم نشنیده بودم. ممنون
تشکر فراوان
ممنون تابناک
گاهی از سایت هایی که در زمینه امنیت کار می کنند هم جلوتری!
بسیار عالی و آموزنده بود
ممنون بسیار عالی مثل همیشه کاربردی
تشکر
بابا اینا هم شد خبر تابناک جان
در کروم که من هر چه به انتهای آدرس اضافه کردم قبول نمی کند!
کروم ورژن بالا نیازی نداره چون خودش غیر فعاله
یه فاصله بین " و - بده
lمهمان عزیز اول با این دکمه بلنده کیبرد که اسمش یادم رفته نوشته رابه عقب هل بده بعد عبارت رو کپی پیس کن.
ممنون خیلی مفید بود.
نظر شما
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.